📘 Este artículo forma parte de nuestra Guía Completa de Servidores y Virtualización. Si estás empezando con Proxmox, consulta primero nuestra Guía completa de Proxmox VE.
Introducción
Proxmox VE es la plataforma de virtualización open source más usada del mundo. Pero como cualquier software, requiere actualizaciones periódicas para:
- Seguridad: parches de vulnerabilidades.
- Nuevas funcionalidades.
- Compatibilidad con hardware moderno.
- Soporte del equipo de desarrollo.
- Estabilidad a largo plazo.
En 2026, las versiones activas de Proxmox son:
| Versión | Base Debian | Lanzamiento | Soporte |
|---|---|---|---|
| Proxmox VE 7.x | Debian 11 (Bullseye) | 2021 | EOL (2024) |
| Proxmox VE 8.x | Debian 12 (Bookworm) | 2023 | Actual |
| Proxmox VE 9.x | Debian 13 (Trixie) | 2025-2026 | Última |
⚠️ Proxmox VE 7.x ya no recibe actualizaciones de seguridad. Si sigues en 7.x, actualiza YA.
En esta guía completa vas a aprender:
- Por qué actualizar y cuándo.
- Backup completo antes de actualizar.
- Actualización 7 → 8 paso a paso.
- Actualización 8 → 9 paso a paso.
- Post-actualización.
- Rollback si algo falla.
- Troubleshooting.
- FAQ.
Si es tu primera vez con Proxmox, consulta nuestra Guía completa de Proxmox VE y Proxmox VE 8.2: instalación y configuración.
Índice de contenidos
- ¿Por qué actualizar Proxmox?
- Antes de empezar
- Backup completo
- Actualizar Proxmox 7 → 8
- Actualizar Proxmox 8 → 9
- Post-actualización
- Rollback
- Troubleshooting
- FAQ
- Conclusión
1. ¿Por qué actualizar Proxmox?
1.1 Seguridad
Proxmox VE 7.x llegó a EOL en 2024. Desde entonces:
- No hay parches de seguridad.
- Vulnerabilidades quedan expuestas.
- Riesgo grave en servidores de producción.
1.2 Nuevas funcionalidades
Proxmox VE 8.x incluye:
- Base Debian 12 (Bookworm).
- Kernel 6.8+ con mejor soporte de hardware.
- QEMU 8.1+ con mejor rendimiento.
- LXC 5.0+ con nuevas features.
- Ceph Reef/Squid para almacenamiento distribuido.
- Nuevas opciones de backup.
- Interfaz web mejorada.
- Soporte para Secure Boot.
- Cluster mejorado.
Proxmox VE 9.x añade:
- Base Debian 13 (Trixie).
- Kernel 6.12+ LTS.
- QEMU 9.x.
- Nuevas funcionalidades de HA.
- Mejoras en rendimiento.
1.3 Compatibilidad
Software moderno requiere versiones recientes:
- Docker 27+ requiere Debian 12+.
- Kubernetes 1.30+ requiere kernel 5.15+.
- ZFS 2.2+ funciona mejor en Proxmox 8+.
1.4 Ciclo de vida
| Versión | Lanzamiento | EOL |
|---|---|---|
| Proxmox VE 7.x | 2021 | 2024 |
| Proxmox VE 8.x | 2023 | 2026-2027 |
| Proxmox VE 9.x | 2025 | 2028+ |
Conclusión: si estás en 7.x, actualiza ya.
Consulta Aumento de amenazas cibernéticas en Linux.
2. Antes de empezar
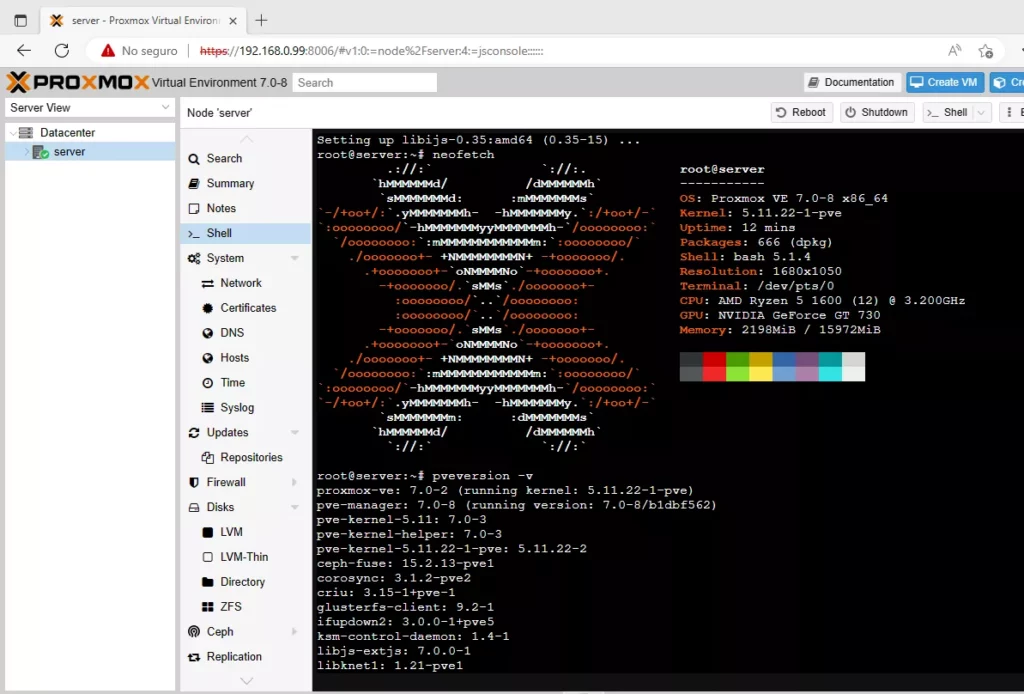
2.1 Verificar la versión actual
Desde la interfaz web:
En el dashboard, mira arriba a la derecha.
Desde la terminal:
pveversion
pveversion --verboseSalida esperada:
pve-manager/8.2.4/...O si estás en 7:
pve-manager/7.4-18/...2.2 Verificar la salud del sistema
# Estado del cluster
pvecm status

# Ver nodos
pvecm nodes

# Estado de VMs y contenedores
qm list
pct list

# Servicios críticos
systemctl status pve-cluster pvedaemon pveproxy pvestatd2.3 Requisitos
- Cluster sano.
- Backups recientes.
- Ventana de mantenimiento.
- Acceso físico o IPMI al servidor.
- Suscripción o repositorio
pve-no-subscriptionconfigurado.
2.4 Checklist previo
- □ Backup completo de VMs y contenedores.
- □ Backup de
/etc/pve/(configuración del cluster). - □ Backup de
/etc/network/interfaces(red). - □ Snapshot de VM/CT críticos.
- □ Documentar versiones actuales.
- □ Verificar que la red está bien.
- □ Verificar espacio en disco.
- □ Plan de rollback.
2.5 Espacio en disco
df -h /
df -h /varNecesitas al menos 5 GB libres para la actualización.
Consulta Guía Completa de Proxmox.
3. Backup completo
⚠️ NUNCA actualices sin backup.
3.1 Backup de VMs y contenedores
Desde la interfaz web:
- Selecciona la VM/CT.
- Backup → Backup now.
- Storage: tu almacenamiento de backups.
- Mode: Snapshot (recomendado).
- Compression: ZSTD.
- Backup.
Desde la terminal:
# Backup de una VM
vzdump 100 --storage backup-nfs --mode snapshot --compress zstd

# Backup de todas las VMs
vzdump --all --storage backup-nfs --mode snapshot --compress zstd --mailnotification always

# Backup de un contenedor
vzdump 200 --storage backup-nfs --mode snapshot --compress zstd3.2 Backup de la configuración
# Configuración del cluster
sudo tar -czf /root/pve-config-$(date +%F).tar.gz /etc/pve/

# Red
sudo cp /etc/network/interfaces /root/interfaces-$(date +%F).bak

# Otros archivos importantes
sudo tar -czf /root/etc-$(date +%F).tar.gz /etc/apt /etc/hosts /etc/resolv.conf⚠️ Importante: /etc/pve/ es un sistema de archivos especial (FUSE). Si no puedes hacer tar, copia desde la web:
- Datacenter → Backup → Configuration.
- O copia manualmente con
rsync:
sudo rsync -av /etc/pve/ /root/pve-backup/3.3 Backup de discos de VMs
A nivel de host:
sudo qm config 100 > /root/vm-100-config.txt
sudo qm config 101 > /root/vm-101-config.txt3.4 Verificar los backups
ls -lh /ruta/backups/⚠️ Backup no verificado = backup inexistente.
Consulta La importancia de los backups.
4. Actualizar Proxmox 7 → 8
4.1 Preparación
Verificar que estás en la última versión de Proxmox 7:
apt update
apt full-upgrade -y
pveversionDeberías estar en 7.4-x.
4.2 Backup de fuentes APT
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bullseye.bak
sudo cp /etc/apt/sources.list.d/pve-enterprise.list /etc/apt/sources.list.d/pve-enterprise.list.bak 2>/dev/null
sudo cp /etc/apt/sources.list.d/pve-no-subscription.list /etc/apt/sources.list.d/pve-no-subscription.list.bak 2>/dev/null4.3 Verificar que no hay repos rotos
grep -r "bullseye" /etc/apt/sources.list*Todos deben apuntar a bullseye.
4.4 Cambiar repositorios a Bookworm
Edita /etc/apt/sources.list:
sudo nano /etc/apt/sources.listReemplaza bullseye por bookworm:
Antes:
deb http://deb.debian.org/debian bullseye main contrib
deb http://deb.debian.org/debian bullseye-updates main contrib
deb http://security.debian.org bullseye-security main contribDespués:
deb http://deb.debian.org/debian bookworm main contrib non-free-firmware
deb http://deb.debian.org/debian bookworm-updates main contrib non-free-firmware
deb http://security.debian.org/debian-security bookworm-security main contrib non-free-firmware⚠️ Nota: añade non-free-firmware.
Automático:
sudo sed -i 's/bullseye/bookworm/g' /etc/apt/sources.list
sudo sed -i 's/bullseye/bookworm/g' /etc/apt/sources.list.d/*.list 2>/dev/null4.5 Modificar repos de Proxmox
Edita /etc/apt/sources.list.d/pve-install-repo.list (o el que tengas):
Antes:
deb http://download.proxmox.com/debian/pve bullseye pve-no-subscriptionDespués:
deb http://download.proxmox.com/debian/pve bookworm pve-no-subscriptionAutomático:
sudo sed -i 's/bullseye/bookworm/g' /etc/apt/sources.list.d/*.list4.6 Modificar repos de Ceph (si aplica)
sudo sed -i 's/bullseye/bookworm/g' /etc/apt/sources.list.d/ceph.list4.7 Añadir repositorio de Proxmox 8
echo "deb http://download.proxmox.com/debian/pve bookworm pve-no-subscription" | \
sudo tee /etc/apt/sources.list.d/pve-install-repo.list4.8 Actualizar índice de paquetes
sudo apt update⚠️ Puede haber errores. Revísalos.
4.9 Verificar actualizaciones pendientes
sudo apt list --upgradable | head -204.10 Actualización mínima (primera fase)
sudo apt upgrade --without-new-pkgs -y⚠️ NO actualices pve-manager todavía.
4.11 Actualización completa
sudo apt full-upgrade -yEste paso tarda 30-60 min.
Durante la actualización:
- Puede pedirte reiniciar servicios.
- Elige
N(mantener) para archivos de configuración modificados. - Confirma los cambios necesarios.
4.12 Actualizar el kernel
sudo apt install proxmox-kernel-6.8 pve-headers-6.8 -yO el kernel más reciente:
sudo apt install proxmox-default-kernel -y4.13 Actualizar GRUB
sudo update-grub
sudo update-initramfs -u -k all4.14 Reiniciar
sudo reboot4.15 Verificar la nueva versión
pveversion
uname -rDeberías ver:
pve-manager/8.2.x/...
6.8.x-x-pve🎉 Actualización 7 → 8 completada.
4.16 Actualizar configuración de Proxmox
Después de actualizar:
# Verificar que todos los servicios funcionan
systemctl status pve-cluster pvedaemon pveproxy pvestatd pve-firewall
# Verificar VMs
qm list
pct list
# Verificar cluster
pvecm statusConsulta Guía completa de Proxmox.
5. Actualizar Proxmox 8 → 9
Nota: Proxmox VE 9.x se lanzó en 2025-2026.
5.1 Preparación
Verificar que estás en la última versión de Proxmox 8:
apt update
apt full-upgrade -y
pveversion
Deberías estar en 8.4-x.
5.2 Backup de fuentes APT
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bookworm.bak5.3 Cambiar repositorios a Trixie
Automático:
sudo sed -i 's/bookworm/trixie/g' /etc/apt/sources.list
sudo sed -i 's/bookworm/trixie/g' /etc/apt/sources.list.d/*.list 2>/dev/nullVerificar:
grep -r "trixie" /etc/apt/sources.list*Edita /etc/apt/sources.list:
deb http://deb.debian.org/debian trixie main contrib non-free non-free-firmware
deb http://deb.debian.org/debian trixie-updates main contrib non-free non-free-firmware
deb http://security.debian.org/debian-security trixie-security main contrib non-free non-free-firmwareEdita /etc/apt/sources.list.d/pve-install-repo.list:
deb http://download.proxmox.com/debian/pve trixie pve-no-subscription5.4 Actualizar índice
sudo apt update5.5 Actualización mínima
sudo apt upgrade --without-new-pkgs -y5.6 Actualización completa
sudo apt full-upgrade -y5.7 Actualizar kernel
sudo apt install proxmox-default-kernel -y
sudo update-grub
sudo update-initramfs -u -k all5.8 Reiniciar
sudo reboot5.9 Verificar
pveversion
uname -rDeberías ver:
pve-manager/9.x/...
6.12.x-x-pve🎉 Actualización 8 → 9 completada.
6. Post-actualización
6.1 Verificar servicios
systemctl status pve-cluster pvedaemon pveproxy pvestatd pve-firewallTodos deben estar «active (running)».
6.2 Verificar VMs y contenedores
qm list
pct listTodas deben estar «running» o «stopped» correctamente.
6.3 Verificar cluster
pvecm status
pvecm nodesTodos los nodos deben estar «online».
6.4 Verificar Ceph (si aplica)
ceph -s
ceph health detail6.5 Actualizar todo
sudo apt update
sudo apt full-upgrade -y
sudo apt autoremove --purge -y
sudo apt autoclean6.6 Revisar logs
sudo journalctl -p err -b
sudo tail -f /var/log/pve/tasks/active6.7 Verificar acceso web
Accede a la interfaz web:
https://IP:8006Verifica:
- Dashboard funciona.
- VMs se ven.
- Backups se ven.
- Cluster se ve (si aplica).
6.8 Verificar acceso a VMs
Arranca una VM:
qm start 100Verifica que funciona.
Accede a la consola:
- Web:
VM → Console. - SSH:
ssh usuario@IP-VM.
6.9 Actualizar repos de terceros
Algunos repos quedan deshabilitados.
ls /etc/apt/sources.list.d/Reactivar los necesarios.
6.10 Revisar configuración de red
cat /etc/network/interfaces
ip a
ip rDebian 12+ usa ifupdown2 o systemd-networkd.
6.11 Revisar firewall
pve-firewall status
pve-firewall compile6.12 Revisar backups automáticos
crontab -l
cat /etc/pve/jobs.cfgConsulta Cómo instalar y configurar Proxmox VE 8.2.
7. Rollback
7.1 Opción 1: Snapshot de VM
Si actualizaste una VM de Proxmox dentro de otra VM:
- Proxmox host → VM → Snapshot → Rollback.
7.2 Opción 2: Restaurar VMs y CTs
Si el Proxmox host falla tras actualizar:
- Reinstala Proxmox VE (última versión).
- Restaura las VMs/CTs desde los backups.
- Reconfigura el cluster.
- Restaura la configuración.
Comandos:
# Restaurar una VM
qmrestore /ruta/backup/vzdump-qemu-100-*.vma.zst 100 --storage local-lvm
# Restaurar un CT
pct restore 200 /ruta/backup/vzdump-lxc-200-*.tar.zst --storage local-lvm7.3 Opción 3: Revertir sources
Si el problema es de repositorios:
sudo cp /etc/apt/sources.list.bullseye.bak /etc/apt/sources.list
sudo apt update⚠️ Solo si no has hecho full-upgrade.
7.4 Opción 4: Reinstalación limpia
Si nada funciona:
- Backup de datos.
- Reinstalar Proxmox VE.
- Restaurar backups.
- Reconfigurar servicios.
A veces es más rápido que arreglar.
Consulta La importancia de los backups.
8. Troubleshooting
8.1 «No space left on device» durante actualización
Causa: falta de espacio.
Solución:
df -h
sudo apt clean
sudo apt autoremove --purge -y
sudo journalctl --vacuum-time=7d8.2 «The following packages have unmet dependencies»
Solución:
sudo apt --fix-broken install
sudo dpkg --configure -a
sudo apt update
sudo apt full-upgrade -y8.3 Cluster no arranca tras actualizar
Diagnóstico:
systemctl status pve-cluster
journalctl -u pve-cluster -n 50Causa común: el quorum se ha perdido.
Solución:
pvecm expected 1O reiniciar el cluster:
systemctl restart pve-cluster
systemctl restart corosync8.4 VMs no arrancan
Diagnóstico:
qm start 100
qm status 100Ver logs:
tail -f /var/log/pve/tasks/active
journalctl -u qmeventd -n 508.5 Error de kernel
Diagnóstico:
uname -rSi sigue en kernel antiguo:
sudo update-grub
sudo update-initramfs -u -k all
sudo reboot8.6 Ceph no arranca
Diagnóstico:
ceph -s
ceph health detail
systemctl status ceph-mon@nodenameSolución:
systemctl restart ceph.target8.7 Interfaz web no carga
Diagnóstico:
systemctl status pveproxy
systemctl status pvedaemonSolución:
systemctl restart pveproxy pvedaemon8.8 SSL del interfaz web no funciona
Causa común: certificado autofirmado no renovado.
Solución:
pvecm updatecerts -f
systemctl restart pveproxy8.9 Error «permission denied» en /etc/pve/
Causa: sistema de archivos FUSE con problemas.
Solución:
systemctl restart pve-cluster8.10 Repositorios rotos tras actualizar
Diagnóstico:
grep -r "bullseye\|bookworm\|trixie" /etc/apt/sources.list* 2>/dev/nullSolución:
sudo sed -i 's/bullseye/trixie/g' /etc/apt/sources.list
sudo sed -i 's/bookworm/trixie/g' /etc/apt/sources.list
sudo apt update8.11 No hay conexión de red
Diagnóstico:
ip a
ip r
cat /etc/network/interfacesSolución:
Editar /etc/network/interfaces:
auto vmbr0
iface vmbr0 inet static
    address 192.168.1.100/24
    gateway 192.168.1.1
    bridge-ports eth0
    bridge-stp off
bridge-fd 0ifreload -a8.12 Proxmox VE lento tras actualizar
Diagnóstico:
top
htop
iostatCausas comunes:
- Servicios no reiniciados.
- Kernel antiguo.
- ZFS con problemas.
Solución:
sudo reboot
systemctl list-units --failedConsulta Optimización de servidores Linux.
8.13 Ver logs
journalctl -p err -b
journalctl -u pve-cluster -n 100
journalctl -u pvedaemon -n 100
tail -f /var/log/pve/tasks/active8.14 Ayuda adicional
- Wiki oficial: https://pve.proxmox.com/wiki/Upgrade_from_7_to_8
- Foro: https://forum.proxmox.com/
- Reddit: r/Proxmox
- Roadmap: https://pve.proxmox.com/wiki/Roadmap
Consulta Análisis de registros en Linux.
9. FAQ
¿Cuándo debo actualizar Proxmox?
Antes de que termine el soporte de tu versión:
- Proxmox VE 7.x: EOL 2024 → actualizar YA.
- Proxmox VE 8.x: soporte hasta 2026-2027.
- Proxmox VE 9.x: soporte hasta 2028+.
Recomendación: actualiza 6-12 meses antes del EOL.
¿Puedo saltar de Proxmox 7 a 9 directamente?
NO recomendado. Igual que Debian, Proxmox solo soporta un salto de versión.
Recomendación: 7 → 8 → 9 secuencialmente.
¿Cuánto tiempo tarda la actualización?
- Sistema básico: 30-60 min.
- Con muchas VMs: 2-4 horas.
- Con Ceph: 4-8 horas.
Planifica ventana de mantenimiento.
¿Se pierden las VMs al actualizar?
No, si haces backup. Las VMs y contenedores se conservan.
Los datos en el almacenamiento no se borran.
¿Qué pasa con el cluster?
Se conserva. Pero puede requerir:
- Reiniciar servicios.
- Reconfigurar quorum.
- Actualizar certificados.
Si es un cluster grande, actualiza nodo por nodo.
¿Puedo volver atrás?
Con:
- Snapshot de VM (si Proxmox está virtualizado).
- Backup de VMs/CTs.
- Reinstalación limpia.
No hay rollback «oficial» después de full-upgrade.
¿Necesito reinstalar?
No, salvo que falle gravemente.
Ventaja de actualizar: conservas configuración.
Ventaja de reinstalar: sistema limpio.
¿Afecta al rendimiento?
Al contrario: Proxmox 8+ tiene mejor rendimiento que 7:
- Kernel 6.8+.
- QEMU 8.1+.
- Mejor gestión de memoria.
¿Qué hacer si algo falla?
Pasos:
- No entres en pánico.
- Identifica el servicio afectado.
- Revisa logs (
journalctl,/var/log/pve). - Restaura backups si es grave.
- Rollback desde snapshot si aplica.
¿Debo actualizar en producción?
Sí, pero:
- Prueba primero en un nodo de staging.
- Backup completo.
- Ventana de mantenimiento.
- Plan de rollback.
- Actualiza nodo por nodo (cluster).
¿Cómo actualizo un cluster?
Un nodo a la vez:
- Migra VMs/CTs a otros nodos.
- Actualiza el nodo vacío.
- Verifica el nodo.
- Repite con el siguiente.
⚠️ No actualices todos a la vez.
¿Vale la pena actualizar?
Sí, absolutamente.
- Seguridad.
- Rendimiento.
- Funcionalidades.
- Compatibilidad.
No actualizar = servidor vulnerable.
¿Dónde aprendo más?
- Guía completa de Proxmox VE
- Proxmox VE 8.2: instalación y configuración
- Guía Completa de Servidores
- Wiki oficial: https://pve.proxmox.com/wiki/
10. Conclusión
Actualizar Proxmox VE es una tarea imprescindible que todo administrador debe dominar. Con Proxmox 7.x en EOL desde 2024, es momento de migrar a Proxmox 8.x o 9.x.
Puntos clave:
- Backup completo antes de actualizar.
- Snapshot de VMs/CTs críticos.
- Actualiza secuencialmente: 7 → 8 → 9.
- Modifica sources.list con el nuevo nombre.
apt upgrade --without-new-pkgsprimero.apt full-upgradedespués.- Actualiza el kernel.
- Reboot y verificar.
- Post-actualización: revisar servicios.
- Rollback con backups si falla.
Si quieres seguir aprendiendo:
- Guía completa de Proxmox VE
- Proxmox VE 8.2: instalación y configuración
- Proxmox VE 6.2 (histórico)
- Cómo actualizar los templates de Proxmox
- Guía Completa de Servidores y Virtualización
- Guía Completa de Linux
- Cómo actualizar Debian 11 → 12 → 13
- La importancia de los backups
- Optimización de servidores Linux
- Análisis de registros en Linux