📘 Este artículo forma parte de nuestra Guía Completa de Hacking Ético 2026 y complementa a nuestra Guía Completa de Redes. Si quieres dominar el pentesting, esas guías son tu punto de partida.
Introducción
Nmap (Network Mapper) es, sin duda, la herramienta más importante para cualquier profesional de redes o ciberseguridad. Nacida en 1997 por Gordon Lyon (Fyodor), lleva más de 25 años siendo el estándar de facto para:
- Descubrir hosts en una red.
- Escanear puertos abiertos.
- Detectar servicios y versiones.
- Identificar sistemas operativos.
- Detectar vulnerabilidades con scripts NSE.
- Auditar la seguridad de tu propia red.
En 2026, Nmap es imprescindible para:
- Pentesters (reconocimiento).
- Sysadmins (inventario de red).
- Ciberseguridad (auditoría).
- Estudiantes de redes.
En esta guía completa vas a aprender:
- Qué es Nmap y su historia.
- Instalación en Linux, Windows y macOS.
- Tipos de escaneo (TCP, UDP, SYN, etc.).
- Detección de servicios y versiones.
- Detección de sistemas operativos.
- Scripts NSE para vulnerabilidades.
- Evasión de firewalls e IDS.
- Salida y formatos (XML, grep, etc.).
- Zenmap (interfaz gráfica).
- Nmap en pentesting.
- Troubleshooting.
- FAQ.
Si quieres dominar el pentesting, consulta nuestra Guía Completa de Hacking Ético. Si te interesa la ciberseguridad en general, nuestra Guía Completa de Ciberseguridad.
Índice de contenidos
- ¿Qué es Nmap?
- Historia
- Instalación
- Sintaxis básica
- Tipos de escaneo
- Detección de servicios
- Detección de SO
- Scripts NSE
- Evasión de firewalls
- Formatos de salida
- Zenmap y Ndiff
- Nmap en pentesting
- Buenas prácticas
- Troubleshooting
- FAQ
- Conclusión
1. ¿Qué es Nmap?
Nmap (Network Mapper) es una herramienta de código abierto para:
- Descubrimiento de red.
- Auditoría de seguridad.
- Escaneo de puertos.
- Detección de servicios.
- Identificación de SO.
1.1 Características principales
- Multiplataforma: Linux, Windows, macOS, BSD.
- Código abierto (GPL).
- Gratis.
- +600 scripts NSE para detección de vulnerabilidades.
- Múltiples tipos de escaneo.
- Detección de servicios y versiones.
- Detección de SO.
- Evasión de firewalls e IDS.
- Múltiples formatos de salida (XML, grep, normal).
- GUI: Zenmap.
1.2 Componentes de Nmap
| Componente | Función |
|---|---|
| nmap | Binario principal |
| ncat | Versión mejorada de netcat |
| ndiff | Comparación de escaneos |
| npk | Empaquetado |
| nping | Generación de paquetes |
| zenmap | GUI |
| NSE | Nmap Scripting Engine |
1.3 Casos de uso
- Reconocimiento en pentesting.
- Inventario de red.
- Auditoría de seguridad.
- Monitorización de puertos.
- Comprobación de firewall.
- Análisis de red.
1.4 ¿Por qué Nmap?
- El estándar desde 1997.
- Documentación extensa.
- Comunidad enorme.
- Multitud de opciones.
- Integración con otras herramientas.
- Soporte profesional (Nmap Project).
1.5 Legalidad
⚠️ Importante:
- Escanear tu propia red: ✅ Legal.
- Escanear redes ajenas: 🔴 Delito (en España, art. 197 bis CP).
- Necesitas autorización escrita para pentesting.
Consulta Guía Completa de Hacking Ético para el marco legal.
2. Historia
- 1997: Gordon Lyon (Fyodor) publica Nmap 1.0 en Phrack Magazine.
- 1999: Nmap 2.0 con detección de SO.
- 2002: Nmap 3.0 con NSE (scripts).
- 2005: Zenmap GUI.
- 2008: Nmap 4.5 con NSE mejorado.
- 2011: Nmap 5.5 con +1.500 scripts.
- 2018: Nmap 7.70 con +600 scripts.
- 2026: Nmap 7.95 — versión actual.
Hitos importantes:
- Nmap es usado en +50.000.000 de descargas anuales.
- Aparece en películas (Matrix Reloaded, Bourne Ultimatum…).
- Nmap Project mantiene la herramienta.
3. Instalación
3.1 Linux — Debian/Ubuntu
sudo apt update
sudo apt install -y nmap3.2 Linux — RHEL/Rocky/AlmaLinux
sudo dnf install -y nmap3.3 Linux — Arch
sudo pacman -S nmap3.4 Windows
Descarga: https://nmap.org/download.html
Instalador: nmap-7.x-setup.exe
Incluye: Nmap, Zenmap, Ncat, Ndiff, Nping.
3.5 macOS
brew install nmapO descarga desde https://nmap.org/download.html
3.6 Verificar instalación
nmap --versionResultado:
Nmap version 7.95 (https://nmap.org)
Platform: x86_64-pc-linux-gnu
...3.7 Distribuciones de hacking
Nmap viene preinstalado en:
- Kali Linux.
- Parrot OS.
- BlackArch.
Consulta Guía completa de Kali Linux.
4. Sintaxis básica
4.1 Estructura
nmap [tipo_escaneo] [opciones] [objetivo]Objetivos:
- IP:
192.168.1.1 - Rango:
192.168.1.0/24 - Lista:
192.168.1.1 192.168.1.2 - Rango:
192.168.1.1-50 - Hostname:
ejemplo.com - Archivo:
-iL archivo.txt
4.2 Ejemplos básicos
Escaneo simple:
nmap 192.168.1.1Escaneo de red:
nmap 192.168.1.0/24Escanear top 100 puertos:
nmap --top-ports 100 192.168.1.1Escaneo rápido:
nmap -F 192.168.1.1Escaneo completo (todos los puertos):
nmap -p- 192.168.1.14.3 Opciones más comunes
| Opción | Descripción |
|---|---|
-p | Puertos específicos |
-F | Rápido (100 puertos) |
-sV | Detección de versiones |
-sS | SYN scan (requiere root) |
-sT | TCP Connect |
-sU | UDP |
-O | Detección de SO |
-A | «Aggressive» (todo) |
-T0 a -T5 | Velocidad |
-v | Verbose |
-oN | Salida normal |
-oX | Salida XML |
-oG | Salida grep |
-oA | Todos los formatos |
4.4 Timing templates
| Template | Velocidad | Uso |
|---|---|---|
-T0 | Paranoico | IDS evasión |
-T1 | Sneaky | IDS evasión |
-T2 | Polite | Bajo impacto |
-T3 | Normal | Por defecto |
-T4 | Aggressive | Redes rápidas |
-T5 | Insane | Redes muy rápidas |
Recomendación: -T4 para la mayoría de casos.
4.5 Guardar salida
nmap -sV -oN escaneo.txt 192.168.1.1Formatos: -oN (normal), -oX (XML), -oG (grep), -oA (todos).
5. Tipos de escaneo
5.1 TCP Connect Scan (-sT)
Escaneo completo TCP.
nmap -sT 192.168.1.1Ventajas:
- No requiere root.
- Funciona en cualquier sistema.
Desventajas:
- Más lento.
- Ruidoso (logs del target).
5.2 SYN Scan (-sS)
Escaneo semiabierto (half-open).
sudo nmap -sS 192.168.1.1Ventajas:
- Rápido.
- Sigiloso (no completa conexión).
- El más usado en pentesting.
Desventajas:
- Requiere root.
5.3 UDP Scan (-sU)
Escaneo UDP.
sudo nmap -sU 192.168.1.1Ventajas:
- Detecta servicios UDP (DNS, SNMP, DHCP).
Desventajas:
- Muy lento.
- Menos fiable que TCP.
5.4 Otros tipos de escaneo
| Tipo | Opción | Descripción |
|---|---|---|
| FIN | -sF | Evasión de firewalls |
| Xmas | -sX | Paquetes con flags FIN, PSH, URG |
| Null | -sN | Sin flags |
| ACK | -sA | Mapeo de firewall |
| Window | -sW | Similar a ACK |
| Idle | -sI | Zombie scan |
5.5 Escaneo de ping (descubrimiento)
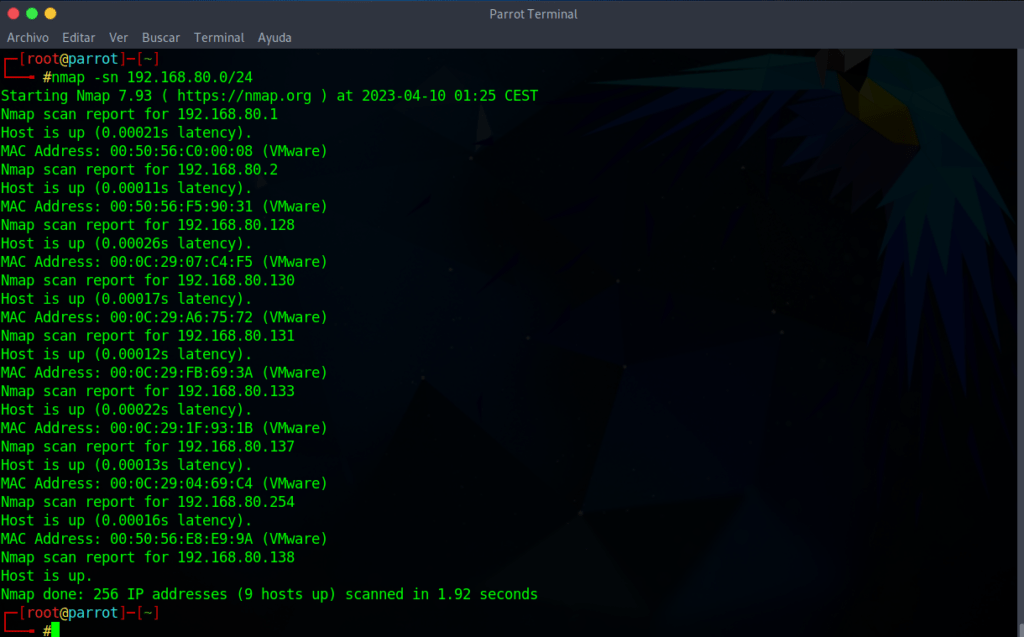
Descubrir hosts vivos sin escanear puertos:
sudo nmap -sn 192.168.1.0/24Deshabilitar ping (asumir vivo):
sudo nmap -Pn 192.168.1.1Solo ICMP echo:
sudo nmap -PE 192.168.1.1Descubrimiento ARP (red local):
sudo nmap -PR 192.168.1.0/245.6 Fragmentación
sudo nmap -f 192.168.1.1Divide paquetes en fragmentos para evadir firewalls.
5.7 Escaneo de puertos específicos
Un puerto:
nmap -p 22 192.168.1.1Varios puertos:
nmap -p 22,80,443 192.168.1.1Rango:
nmap -p 1-1024 192.168.1.1Puertos más comunes:
nmap --top-ports 1000 192.168.1.1Todos los puertos:
nmap -p- 192.168.1.1Puertos por servicio:
nmap -p http,https 192.168.1.1Consulta Guía Completa de Redes.
6. Detección de servicios
6.1 -sV (Version Detection)
Detecta servicios y versiones.
nmap -sV 192.168.1.1Resultado:
PORT     STATE SERVICE     VERSION
22/tcp   open  ssh         OpenSSH 8.2p1 Ubuntu
80/tcp   open  http        nginx 1.18.0
443/tcp  open  ssl/https   nginx 1.18.0
3306/tcp open mysql MySQL 8.0.326.2 Intensidad de detección
| Opción | Descripción |
|---|---|
--version-intensity 0 | Mínimo (rápido) |
--version-intensity 9 | Máximo (lento) |
--version-light | Ligero (intensidad 2) |
--version-all | Completo (intensidad 9) |
Ejemplo:
nmap -sV --version-all 192.168.1.16.3 Detección de SO (-O)
Detecta sistema operativo.
sudo nmap -O 192.168.1.1Resultado:
Running: Linux 4.X|5.X
OS CPE: cpe:/o:linux:linux_kernel:4 cpe:/o:linux:linux_kernel:5
OS details: Linux 4.15 - 5.8Notas:
- Requiere root.
- Más fiable en red local.
- Combinar con
-sVpara mejor precisión.
6.4 Aggressive Scan (-A)
Escaneo «todo en uno»:
sudo nmap -A 192.168.1.1Equivale a:
-sV(versiones).-O(SO).-sC(scripts por defecto).--traceroute.
Uso: escaneo completo.
Advertencia: ruidoso y lento.
6.5 Banner grabbing
Nmap extrae banners automáticamente con -sV.
Ejemplo adicional con ncat:
ncat 192.168.1.1 80
# Escribe: HEAD / HTTP/1.0
Consulta Cómo comprobar la seguridad de tu red con Nmap.
7. Detección de SO
Ya vimos -O en la sección anterior. Vamos con más detalle:
7.1 Cómo funciona
Nmap envía paquetes TCP/UDP con flags específicos y analiza las respuestas. Cada SO responde de forma diferente.
7.2 Opciones
sudo nmap -O --osscan-guess 192.168.1.1| Opción | Descripción |
|---|---|
-O | Detección básica |
--osscan-limit | Solo si hay puerto abierto |
--osscan-guess | Adivinar cuando no está seguro |
--max-os-tries | Número de intentos |
7.3 Combinado con -sV
sudo nmap -sV -O 192.168.1.1Mejor precisión combinando ambos.
7.4 Fingerprinting adicional
Para más detalles:
sudo nmap -A 192.168.1.1Herramientas adicionales:
- p0f (passive fingerprinting).
- OS fingerprints en
/usr/share/nmap/nmap-os-db.
8. Scripts NSE
NSE (Nmap Scripting Engine) es el motor de scripts de Nmap. +600 scripts disponibles.
8.1 Categorías de scripts
| Categoría | Descripción |
|---|---|
| auth | Autenticación |
| broadcast | Descubrimiento |
| brute | Fuerza bruta |
| default | Seguros por defecto |
| discovery | Enumeración |
| dos | Denial of Service |
| exploit | Explotación |
| external | Consultas externas |
| fuzzer | Fuzzing |
| intrusive | Intrusivos |
| malware | Detección de malware |
| safe | Seguros |
| version | Detección de versiones |
| vuln | Vulnerabilidades |
8.2 Scripts básicos
Ejecutar scripts por defecto:
nmap -sC 192.168.1.1Script específico:
nmap --script http-title 192.168.1.1Categoría:
nmap --script vuln 192.168.1.1Múltiples scripts:
nmap --script "http-*,ssl-*" 192.168.1.1Script + argumentos:
nmap --script http-brute --script-args userdb=users.txt,passdb=passwords.txt 192.168.1.18.3 Scripts útiles
HTTP:
- http-title — título de página.
- http-headers — cabeceras HTTP.
- http-methods — métodos permitidos.
- http-enum — directorios comunes.
- http-shellshock — detección Shellshock.
- http-wordpress-enum — enumeración WordPress.
SSL/TLS:
- ssl-enum-ciphers — cifrados SSL.
- ssl-cert — información del certificado.
- ssl-heartbleed — detección Heartbleed.
SMB:
- smb-enum-shares — recursos compartidos.
- smb-enum-users — usuarios.
- smb-vuln-ms17-010 — EternalBlue.
DNS:
- dns-zone-transfer — transferencia de zona.
- dns-brute — fuerza bruta DNS.
FTP:
- ftp-anon — acceso anónimo.
- ftp-brute — fuerza bruta.
SSH:
- ssh-auth-methods — métodos de autenticación.
- ssh-brute — fuerza bruta.
MySQL:
- mysql-info — información de MySQL.
- mysql-enum — enumeración.
Vulnerabilidades:
- vuln — ejecuta scripts de vulnerabilidad.
- vulners — consulta Vulners DB.
8.4 Ver scripts disponibles
ls /usr/share/nmap/scripts/ | head -50Buscar scripts:
ls /usr/share/nmap/scripts/ | grep httpAyuda de un script:
nmap --script-help http-title8.5 Ejemplo completo
sudo nmap -sV -sC -O -p- --script vuln 192.168.1.1Esto hace:
- Detección de versiones.
- Scripts por defecto.
- Detección de SO.
- Todos los puertos.
- Scripts de vulnerabilidad.
Tiempo: puede tardar horas.
8.6 Escribir scripts NSE
Lenguaje: Lua.
Ejemplo simple:
description = [[
Ejemplo de script NSE
]]

portrule = function(host, port)
    return port.protocol == "tcp" and port.number == 80
end

action = function(host, port)
    return "Puerto 80 abierto"
endGuardar en: /usr/share/nmap/scripts/mi-script.nse
Ejecutar:
nmap --script mi-script 192.168.1.19. Evasión de firewalls
Los firewalls e IDS detectan escaneos Nmap. Para evadirlos:
9.1 Fragmentación
sudo nmap -f 192.168.1.1Divide paquetes en fragmentos.
Con MTU específico:
sudo nmap --mtu 16 192.168.1.19.2 Decoys
sudo nmap -D RND:10 192.168.1.1Genera 10 IPs aleatorias como señuelos.
IPs específicas:
sudo nmap -D 1.2.3.4,5.6.7.8,ME 192.168.1.19.3 Timing lento
sudo nmap -T1 192.168.1.1Más lento pero sigiloso.
9.4 Puerto de origen
sudo nmap --source-port 53 192.168.1.1Usa puerto 53 (DNS) para parecer legítimo.
9.5 Data length
sudo nmap --data-length 25 192.168.1.1Añade datos aleatorios para evadir detección.
9.6 Spoofing de MAC
sudo nmap --spoof-mac 0 192.168.1.1MAC aleatoria.
MAC específica:
sudo nmap --spoof-mac Dell 192.168.1.19.7 Randomize hosts
sudo nmap --randomize-hosts 192.168.1.0/24Escanea hosts en orden aleatorio.
9.8 Combinación de técnicas
sudo nmap -sS -T2 -f --data-length 25 -D RND:5 --source-port 53 192.168.1.1Escaneo sigiloso con múltiples evasiones.
⚠️ En pentesting autorizado: comunica estas técnicas al cliente. Pueden activar alertas.
Consulta Guía Completa de Redes y Todo sobre Suricata.
10. Formatos de salida
10.1 Salida normal (-oN)
nmap -sV -oN escaneo.txt 192.168.1.1Formato legible.
10.2 Salida XML (-oX)
nmap -sV -oX escaneo.xml 192.168.1.1Formato XML. Útil para parsear con scripts.
10.3 Salida grepable (-oG)
nmap -sV -oG escaneo.gnmap 192.168.1.1Formato para grep:
cat escaneo.gnmap | grep "Ports:"10.4 Todos los formatos (-oA)
nmap -sV -oA escaneo 192.168.1.1Genera:
escaneo.nmap(normal).escaneo.xml(XML).escaneo.gnmap(grepable).
10.5 Parsear XML con Python
import xml.etree.ElementTree as ET

tree = ET.parse('escaneo.xml')
root = tree.getroot()

for host in root.findall('host'):
    addr = host.find('address').get('addr')
    for port in host.findall('.//port'):
        portid = port.get('portid')
        state = port.find('state').get('state')
print(f"{addr}:{portid} - {state}")10.6 Parsear XML con xmlstarlet
xmlstarlet sel -t -m "//host" -v "address/@addr" -o " " -m "ports/port" -v "@portid" -o " " -v "state/@state" -n escaneo.xml10.7 Comparar escaneos con Ndiff
ndiff escaneo1.xml escaneo2.xmlÚtil para: detectar cambios en la red.
11. Zenmap y Ndiff
11.1 Zenmap (GUI)
Interfaz gráfica de Nmap.
Instalación:
sudo apt install zenmapUso:
- Interfaz intuitiva.
- Perfiles predefinidos.
- Resultados visuales.
- Guardar/cargar escaneos.
- Comparar con Ndiff.
Ventajas:
- Fácil para principiantes.
- Visualización clara.
- Múltiples perfiles.
Desventajas:
- Menos flexible que CLI.
- Recursos adicionales.
Consulta Comparativa entre Nmap y Zenmap.
11.2 Ndiff
Compara dos escaneos.
ndiff antes.xml despues.xmlSalida:
+ 192.168.1.100:80/tcp - new port
- 192.168.1.100:22/tcp - port closedÚtil para:
- Detectar cambios en la red.
- Monitorización periódica.
- Auditoría continua.
11.3 Ncat
Versión mejorada de netcat.
# Escuchar en puerto 4444
ncat -l 4444

# Conectar
ncat 192.168.1.1 80

# Transferir archivo
ncat -l 4444 > recibido.txt
ncat 192.168.1.1 4444 < archivo.txt
Funciones:
- Shells reversas.
- Transferencia de archivos.
- Túneles SSL.
- Proxies.
11.4 Nping
Generador de paquetes.
nping --tcp -p 80 --flags syn 192.168.1.1Uso: pruebas de red, diagnóstico.
12. Nmap en pentesting
Nmap es la primera herramienta en cualquier pentesting.
12.1 Flujo típico
1. Descubrimiento:
sudo nmap -sn 192.168.1.0/24 -oA descubrimiento2. Escaneo inicial:
sudo nmap -sS -sV -p- --open -T4 192.168.1.100 -oA escaneo_completo3. Detección de SO:
sudo nmap -O 192.168.1.100 -oA os_detection4. Scripts de vulnerabilidad:
sudo nmap --script vuln 192.168.1.100 -oA vulns5. Scripts específicos:
sudo nmap --script http-enum,http-headers -p 80,443 192.168.1.1006. Análisis:
- Revisar puertos abiertos.
- Identificar versiones vulnerables.
- Buscar exploits en Exploit-DB.
- Documentar hallazgos.
12.2 Integración con Metasploit
Importar escaneo de Nmap:
bash
msfconsole
msf6 > db_import escaneo_completo.xml
msf6 > hosts
msf6 > servicesLanzar Nmap desde Metasploit:
msf6 > db_nmap -sV 192.168.1.100Consulta Guía de Metasploit.
12.3 Integración con otras herramientas
- Nmap → Metasploit:
db_import. - Nmap → Nessus: parseo XML.
- Nmap → Searchsploit: buscar exploits.
Ejemplo:
# Ver servicios
grep "open" escaneo.nmap

# Buscar exploits
searchsploit apache 2.4
12.4 Escaneo sigiloso en pentesting
Si el cliente tiene IDS:
sudo nmap -sS -T1 -f --source-port 53 --data-length 25 -D RND:5 192.168.1.100⚠️ Avisar al cliente.
12.5 Documentación
Registrar:
- Comandos usados.
- Puertos abiertos.
- Servicios y versiones.
- Vulnerabilidades detectadas.
- Evidencias (capturas).
Consulta Guía Completa de Hacking Ético.
13. Buenas prácticas
13.1 Antes de escanear
- Verifica autorización.
- Lee el scope.
- Avisa al cliente si hay IDS.
- Backup de configuración.
- Prepara logs.
13.2 Durante el escaneo
- Usa timing adecuado.
- Documenta cada comando.
- Guarda todas las salidas.
- No satures la red.
- No escanees puertos innecesarios.
13.3 Después del escaneo
- Analiza resultados.
- Prioriza hallazgos.
- Documenta vulnerabilidades.
- Verifica manualmente.
- Reporta al cliente.
13.4 Recomendaciones
- Usa
-oApara guardar todo. - Combina
-sVy-O. - Scripts selectivos (no todos).
- Timing
-T4por defecto. -p-solo cuando sea necesario (lento).
13.5 NO hagas
- ❌ Escanear sin autorización.
- ❌ Usar
-T5en producción. - ❌ Ejecutar scripts DoS.
- ❌ Ignorar logs.
- ❌ Escanear toda la red sin razón.
Consulta La importancia de la educación en ciberseguridad.
14. Troubleshooting
14.1 «Permission denied»
Causa: requiere root para -sS, -O, etc.
Solución:
sudo nmap -sS 192.168.1.114.2 «Host seems down»
Causa: el host no responde a ping.
Solución:
sudo nmap -Pn 192.168.1.114.3 Escaneo muy lento
Causas:
-T1o-T2.- UDP scan.
-p-(todos los puertos).- Scripts pesados.
Solución:
sudo nmap -T4 --top-ports 1000 192.168.1.114.4 Resultados inconsistentesCausas:
- Firewall.
- IDS.
- Red saturada.
Solución:
- Reintentar.
- Cambiar timing.
- Usar
-Pn.
14.5 «Failed to resolve»
Causa: problema de DNS.
Solución:
sudo nmap --system-dns 192.168.1.114.6 Firewall bloquea ICMP
Solución:
sudo nmap -PE -PS80,443 -PA80,443 192.168.1.114.7 Scripts NSE fallan
Diagnóstico:
sudo nmap --script-trace --script vuln 192.168.1.1Causas:
- Script desactualizado.
- Faltan dependencias.
Solución:
sudo nmap --script-updatedb14.8 Resultados «filtered»
Causa: firewall bloquea.
Significado:
- open: puerto abierto.
- closed: puerto cerrado.
- filtered: firewall bloquea.
- unfiltered: accesible pero estado desconocido.
Solución: usar evasión.
14.9 Error de memoria
Causa: escaneo muy grande.
Solución:
sudo nmap --max-retries 1 --host-timeout 30m 192.168.1.0/2414.10 Actualizar Nmap
sudo apt update && sudo apt upgrade nmapConsulta Cómo comprobar la seguridad de tu red con Nmap.
15. FAQ
¿Qué es Nmap?
Nmap (Network Mapper) es una herramienta de código abierto para escaneo de redes, auditoría de seguridad y descubrimiento de servicios.
Estándar en pentesting y sysadmin desde 1997.
¿Nmap es gratis?
Sí. Open source bajo GPL.
¿Cómo instalo Nmap?
Linux:
sudo apt install nmapWindows/macOS: descarga desde https://nmap.org/download.html
Consulta la sección 3.
¿Necesito ser root para usar Nmap?
Depende:
- -sT: no requiere root.
- -sS, -O, -sU: sí requiere root.
Recomendación: usa sudo para aprovechar todas las opciones.
¿Cuál es la diferencia entre -sS y -sT?
- -sS (SYN scan): semiabierto, rápido, sigiloso.
- -sT (Connect scan): completo, más lento, ruidoso.
-sS es el estándar en pentesting.
¿Cuál es la diferencia entre -sV y -O?
- -sV: detecta servicios y versiones.
- -O: detecta sistema operativo.
Combinar: -sV -O.
¿Qué es -A?
Aggressive scan: combina -sV, -O, -sC y --traceroute.
Uso: escaneo completo.
Advertencia: ruidoso y lento.
¿Cómo escaneo todos los puertos?
sudo nmap -p- 192.168.1.1Advertencia: tarda mucho.
¿Cómo evito que me detecten?
Técnicas:
-T1o-T2(timing lento).-f(fragmentación).-D RND:10(decoys).--source-port 53.--data-length 25.
Consulta la sección 9.
¿Qué es NSE?
Nmap Scripting Engine. Motor de scripts que permite:
- Detectar vulnerabilidades.
- Enumerar servicios.
- Automatizar tareas.
+600 scripts disponibles.
¿Cómo uso scripts NSE?
Por categoría:
nmap --script vuln 192.168.1.1Por nombre:
nmap --script http-title 192.168.1.1Scripts por defecto:
nmap -sC 192.168.1.1¿Qué es Zenmap?
Interfaz gráfica de Nmap.
Ventajas: más fácil para principiantes.
Consulta Comparativa Nmap vs Zenmap.
¿Qué es Ndiff?
Herramienta que compara dos escaneos XML.
Útil para: detectar cambios en la red.
¿Qué es Ncat?
Versión mejorada de netcat incluida con Nmap.
Uso: shells reversas, transferencia de archivos, túneles.
¿Puedo usar Nmap para hacking?
Sí, en pentesting autorizado.
⚠️ Sin autorización es delito.
Consulta Guía Completa de Hacking Ético.
¿Nmap afecta al SEO?
No. Es una herramienta de red.
No la uses en webs sin permiso.
¿Cuánto tarda un escaneo?
Depende de:
- Nº de hosts.
- Nº de puertos.
- Timing.
- Scripts.
Ejemplo: 1 host, 1000 puertos, -T4: ~1 minuto.
Ejemplo: /24, -p-, -sV -sC: horas.
¿Cómo guardo los resultados?
nmap -sV -oA escaneo 192.168.1.1Genera .nmap, .xml, .gnmap.
Consulta la sección 10.
¿Cómo integro Nmap con Metasploit?
msfconsole
msf6 > db_import escaneo.xmlConsulta Guía de Metasploit.
¿Nmap funciona en Windows?
Sí. Descarga el instalador.
¿Nmap funciona en Kali Linux?
Sí, viene preinstalado.
Consulta Guía completa de Kali Linux.
¿Puedo escanear una red WiFi?
Sí, con -sn para descubrimiento.
Para ataques WiFi: usa aircrack-ng.
Consulta Cómo hacer pentesting en redes WiFi.
¿Cómo escaneo IPv6?
sudo nmap -6 2001:db8::1¿Qué es un «port state»?
- open: puerto abierto.
- closed: puerto cerrado.
- filtered: firewall bloquea.
- unfiltered: accesible.
- open|filtered: no se puede determinar.
- closed|filtered: no se puede determinar.
¿Cómo evito saturar la red?
sudo nmap --max-rate 100 192.168.1.1¿Qué hago si me detectan?
En pentesting autorizado: avisar al cliente.
Sin autorización: parar.
¿Nmap es ilegal?
No. La herramienta es legal.
Su uso sin autorización es delito.
¿Qué alternativa a Nmap existe?
- Masscan (más rápido).
- Zmap (más rápido aún).
- Rustscan (moderno).
- Naabu (rápido).
Nmap sigue siendo el estándar.
¿Cómo se actualizan los scripts NSE?
sudo nmap --script-updatedb¿Cuántos scripts NSE hay?
+600 scripts en 2026.
Consulta ls /usr/share/nmap/scripts/.
¿Puedo escribir mis propios scripts?
Sí, en Lua.
Consulta la sección 8.6.
Cómo comprobar la seguridad de tu red local con Nmap
Esta sección es un caso práctico de Nmap aplicado a la seguridad de tu red doméstica o de oficina.
1. Descubre los hosts conectados
sudo nmap -sn 192.168.1.0/24Esto te muestra todos los dispositivos en tu red.
⚠️ Ojo: si aparecen dispositivos desconocidos, alguien podría estar conectado sin permiso.
2. Escanea los puertos abiertos
sudo nmap -sS -sV -p- --open 192.168.1.1Esto te dice qué puertos están abiertos en tu router.
Puertos típicos seguros:
- 22 (SSH) — si no usas, ciérralo.
- 80/443 (HTTP/HTTPS) — si no tienes web, ciérralos.
- 53 (DNS).
Puertos a vigilar:
- 23 (Telnet) — 🚫 obsoleto e inseguro.
- 21 (FTP) — 🚫 sin cifrado.
- 3389 (RDP) — 🔴 expuesto a ataques.
- 445 (SMB) — 🔴 si está expuesto a internet.
3. Comprueba vulnerabilidades comunes
sudo nmap --script vuln 192.168.1.1Detecta vulnerabilidades conocidas.
4. Analiza servicios web
sudo nmap --script http-enum,http-headers,http-methods 192.168.1.1Descubre directorios, cabeceras y métodos HTTP.
5. Escanea dispositivos concretos
sudo nmap -A 192.168.1.100Escaneo completo de un dispositivo.
6. Guarda los resultados
sudo nmap -sV -oA seguridad-red-local 192.168.1.0/24Ahora tienes un baseline de tu red. Repítelo periódicamente para detectar cambios.
7. Interpreta los resultados
| Hallazgo | Riesgo | Acción |
|---|---|---|
| Puerto 23 abierto | 🔴 Alto | Cerrar Telnet |
| Servicios antiguos | 🟡 Medio | Actualizar |
| Dispositivos desconocidos | 🔴 Alto | Investigar |
| Vulnerabilidades NSE | 🔴 Alto | Parchear |
8. Buenas prácticas
- Cambia las contraseñas por defecto de tu router.
- Actualiza el firmware regularmente.
- Cierra puertos innecesarios.
- Segmenta tu red (VLAN para IoT).
- Monitoriza periódicamente.
Consulta Cómo proteger tu red WiFi y Cómo hacer una auditoría de seguridad de tu red doméstica.
16. Conclusión
Nmap es la herramienta más importante para cualquier profesional de redes o ciberseguridad. Su combinación de potencia, flexibilidad y ecosistema (scripts NSE, Zenmap, Ncat) la hacen imprescindible desde 1997.
Puntos clave:
- Instalación sencilla en Linux, Windows y macOS.
- Múltiples tipos de escaneo (TCP, UDP, SYN…).
- Detección de servicios y versiones.
- Detección de sistemas operativos.
- +600 scripts NSE para vulnerabilidades.
- Evasión de firewalls e IDS.
- Múltiples formatos de salida.
- Zenmap para GUI.
- Integración con Metasploit y otras herramientas.
- Estándar en pentesting.
Recomendaciones:
- Empieza con escaneos básicos (
-sV,-sC). - Aprende los tipos de escaneo (
-sS,-sT,-sU). - Explora scripts NSE para vulnerabilidades.
- Practica en laboratorios (HackTheBox, TryHackMe).
- Respeta la legalidad (autorización por escrito).
Si quieres profundizar: