Actualizado: octubre de 2026
Los mayores ciberataques de la historia han demostrado que una vulnerabilidad informática puede paralizar hospitales, comprometer millones de cuentas, interrumpir servicios esenciales y provocar pérdidas económicas de enormes dimensiones. Desde los primeros gusanos informáticos hasta las sofisticadas operaciones de espionaje digital, la evolución de estas amenazas ha cambiado la forma en que empresas, gobiernos y usuarios protegen sus sistemas.
Algunos ataques, como WannaCry y NotPetya, se propagaron por miles de organizaciones en todo el mundo. Otros, como Stuxnet y SolarWinds, demostraron que los ciberdelincuentes y los grupos de espionaje pueden perseguir objetivos estratégicos sin limitarse al robo de información.
En este artículo repasamos 12 de los ciberataques más importantes de la historia, qué ocurrió en cada caso, cuáles fueron sus consecuencias y qué medidas de seguridad podemos aplicar para evitar que se repitan situaciones similares.
Índice de contenidos
- El gusano Morris (1988)
- ILOVEYOU (2000)
- Los ataques contra Estonia (2007)
- Stuxnet (2010)
- La brecha de seguridad de Yahoo (2013-2014)
- El ataque a Sony Pictures (2014)
- WannaCry (2017)
- NotPetya (2017)
- La brecha de Equifax (2017)
- El ataque a Colonial Pipeline (2021)
- SolarWinds: el peligro de la cadena de suministro (2020)
- MOVEit Transfer (2023)
- Qué hemos aprendido de los grandes ciberataques
- Cómo protegerse frente a las amenazas actuales
- Preguntas frecuentes sobre los ciberataques históricos
1. El gusano Morris (1988): uno de los primeros grandes incidentes de Internet
El gusano Morris es uno de los incidentes más conocidos de los primeros años de Internet. Fue creado por Robert Tappan Morris y se propagó entre los sistemas conectados a la red en noviembre de 1988.
Aunque no se diseñó como el ransomware moderno ni buscaba cifrar archivos para exigir un rescate, su mecanismo de replicación provocó que numerosos equipos ejecutaran múltiples copias del programa, consumiendo recursos y dejando servicios fuera de funcionamiento.
El incidente afectó aproximadamente a 6.000 ordenadores, una proporción considerable de los sistemas conectados a Internet en aquella época.
¿Por qué fue tan importante?
El gusano demostró que un programa podía propagarse automáticamente aprovechando debilidades en distintos sistemas. También evidenció la necesidad de coordinar la respuesta ante incidentes informáticos.
Su repercusión contribuyó al desarrollo de mecanismos de respuesta a emergencias de seguridad, entre ellos el CERT Coordination Center.
Lecciones de seguridad:
- Mantener los sistemas y servicios actualizados.
- Desactivar los servicios innecesarios.
- Limitar los privilegios de los procesos.
- Monitorizar el consumo de recursos y las conexiones anómalas.
- Establecer procedimientos para responder rápidamente ante incidentes.
2. ILOVEYOU (2000): el correo electrónico como puerta de entrada
En mayo de 2000, el gusano ILOVEYOU se extendió mediante mensajes de correo electrónico con el asunto «ILOVEYOU» y un archivo adjunto que aparentaba contener una carta de amor.
La curiosidad de los destinatarios y la confianza en los mensajes personales favorecieron su propagación. Cuando se ejecutaba, el programa podía modificar archivos y utilizar el correo electrónico para seguir extendiéndose.
El incidente afectó a numerosos equipos y organizaciones de todo el mundo, provocando interrupciones y elevados costes de recuperación.
¿Qué cambió después de ILOVEYOU?
El ataque mostró que la seguridad informática no depende exclusivamente de los sistemas operativos y los antivirus. También interviene el comportamiento de los usuarios.
La ingeniería social, es decir, la manipulación de las personas para conseguir que realicen acciones inseguras, continúa siendo una de las técnicas habituales en las campañas de ciberdelincuencia.
Lecciones de seguridad:
- Desconfiar de los archivos adjuntos inesperados.
- Verificar los mensajes sospechosos mediante otro canal.
- Utilizar filtros de correo y protección de endpoints.
- Restringir la ejecución de archivos y scripts innecesarios.
- Formar a los usuarios para reconocer técnicas de phishing.
3. Los ataques contra Estonia (2007): cuando los servicios digitales dejan de responder
En abril y mayo de 2007, Estonia sufrió una oleada de ataques de denegación de servicio distribuido, conocidos como DDoS, contra diferentes servicios públicos, medios de comunicación y entidades financieras.
En un ataque DDoS, numerosos equipos generan tráfico hacia un objetivo hasta dificultar o impedir que los usuarios legítimos accedan a él.
El incidente puso de manifiesto la dependencia de los servicios públicos y financieros de una infraestructura digital disponible y resistente.
Aunque la atribución de este tipo de operaciones puede resultar compleja, los ataques contra Estonia se convirtieron en un caso de referencia para estudiar la relación entre ciberseguridad, estabilidad nacional e infraestructuras críticas.
Lecciones de seguridad:
- Utilizar servicios especializados de mitigación DDoS.
- Distribuir la infraestructura para evitar puntos únicos de fallo.
- Disponer de planes de continuidad y recuperación.
- Coordinar la respuesta entre proveedores, empresas y organismos públicos.
- Preparar canales alternativos de comunicación.
4. Stuxnet (2010): el malware que alcanzó sistemas industriales
Stuxnet fue un malware especialmente sofisticado que se hizo público en 2010. A diferencia de los gusanos diseñados principalmente para propagarse o robar información, Stuxnet estaba orientado a interferir en sistemas industriales de control.
El caso se asoció con el sabotaje de instalaciones de enriquecimiento de uranio en Irán. Su análisis reveló una combinación de técnicas avanzadas y un conocimiento profundo de los entornos industriales afectados.
Stuxnet marcó un antes y un después porque mostró que un ciberataque podía trascender el entorno digital y afectar al funcionamiento de equipos físicos.
¿Por qué sigue siendo un caso fundamental?
Las infraestructuras industriales utilizan sistemas de control que gestionan procesos físicos, como la producción de energía, el tratamiento de agua o la fabricación.
Un incidente en estos entornos puede tener consecuencias operativas y de seguridad que van mucho más allá de la pérdida de datos.
Lecciones de seguridad:
- Separar las redes corporativas de las redes industriales.
- Controlar los dispositivos que pueden conectarse a sistemas críticos.
- Aplicar actualizaciones siguiendo procedimientos de validación.
- Supervisar los cambios inesperados en los procesos industriales.
- Disponer de planes de recuperación específicos para entornos OT.
5. La brecha de Yahoo (2013-2014): millones de cuentas comprometidas
Yahoo sufrió varias intrusiones que se convirtieron en uno de los episodios más conocidos de robo de información personal.
En diciembre de 2016, la compañía comunicó que una brecha ocurrida en 2013 había afectado a aproximadamente 1.000 millones de cuentas. En octubre de 2017, revisó esa cifra y anunció que el incidente de 2013 había afectado a las aproximadamente 3.000 millones de cuentas existentes en aquel momento.
Otro incidente, relacionado con intrusiones de 2014, afectó a cientos de millones de cuentas. Las investigaciones posteriores identificaron el robo de datos personales y el acceso no autorizado a cuentas concretas.
No debe confundirse cada uno de estos incidentes: se trató de intrusiones diferentes, aunque ambas contribuyeron al enorme impacto reputacional de Yahoo.
Lecciones de seguridad:
- Almacenar las contraseñas mediante funciones criptográficas adecuadas.
- Implantar autenticación multifactor.
- Proteger los sistemas de administración de cuentas.
- Detectar accesos anómalos y movimientos laterales.
- Disponer de procedimientos de notificación y respuesta ante brechas.
Si una contraseña se ve comprometida, también es importante cambiarla en los demás servicios donde se haya reutilizado.
6. El ataque a Sony Pictures (2014): filtraciones y sabotaje corporativo
En noviembre de 2014, Sony Pictures Entertainment sufrió un grave ciberataque que afectó a sus sistemas informáticos.
Los atacantes filtraron información corporativa, correos electrónicos, documentos internos y otros datos sensibles. También se produjo una interrupción de sistemas que dificultó las operaciones de la empresa.
El incidente recibió una enorme atención mediática por la naturaleza de los documentos filtrados y por sus implicaciones empresariales y geopolíticas.
El impacto de una filtración corporativa
Una brecha no necesita destruir los sistemas para causar un daño considerable. La exposición de información confidencial puede afectar a empleados, socios, clientes y directivos durante mucho tiempo.
Además, la publicación de comunicaciones privadas puede generar consecuencias legales, económicas y reputacionales.
Lecciones de seguridad:
- Aplicar el principio de mínimo privilegio.
- Segmentar las redes y limitar el acceso a información sensible.
- Proteger los equipos corporativos y las cuentas administrativas.
- Cifrar los datos y controlar su extracción.
- Preparar un plan de comunicación y respuesta ante filtraciones.
7. WannaCry (2017): el ransomware que paralizó organizaciones de todo el mundo
WannaCry se convirtió en uno de los ataques de ransomware más conocidos de la historia. El 12 de mayo de 2017 comenzó una campaña de propagación masiva que afectó a organizaciones de numerosos países.
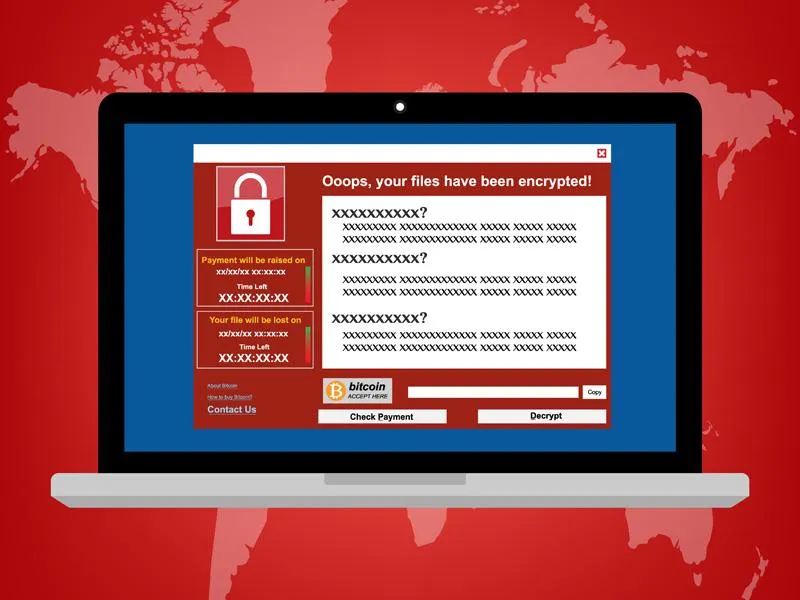
El malware cifraba archivos y exigía un pago en Bitcoin para intentar recuperarlos. Su capacidad de propagación aprovechaba una vulnerabilidad de Windows relacionada con el protocolo SMB, para la que Microsoft había publicado previamente una actualización de seguridad.
El ataque afectó a más de 200.000 equipos en más de 150 países, según estimaciones ampliamente difundidas. Entre los organismos afectados se encontraba el Servicio Nacional de Salud británico, cuyos centros experimentaron interrupciones en la atención.
¿Por qué se propagó tan rápidamente?
WannaCry combinó el ransomware con una capacidad de propagación automática entre sistemas vulnerables.
El resultado fue un incidente que podía extenderse por redes internas sin depender exclusivamente de que cada usuario abriera un archivo malicioso.
Lecciones de seguridad:
- Instalar los parches de seguridad sin demoras innecesarias.
- Desactivar SMBv1 cuando no sea necesario.
- Restringir el tráfico entre segmentos de red.
- Mantener copias de seguridad aisladas.
- Probar la restauración de los datos.
- Disponer de procedimientos para aislar equipos infectados.
Puedes ampliar esta temática en la guía de principales tipos de malware y cómo reconocerlos.
8. NotPetya (2017): cuando un ataque destruye más de lo que parece
NotPetya apareció en junio de 2017 y se extendió inicialmente mediante una actualización comprometida de un programa de gestión utilizado en Ucrania.
Aunque al principio podía confundirse con un ransomware, su comportamiento estaba orientado a inutilizar sistemas. En numerosos equipos, recuperar los datos mediante el pago exigido no era una opción realista.
El ataque se extendió internacionalmente y afectó a empresas de transporte, logística, industria y otros sectores. Entre las organizaciones perjudicadas se encontraba la naviera Maersk, que tuvo que reconstruir una parte importante de su infraestructura informática.
NotPetya provocó pérdidas económicas de miles de millones de dólares según las estimaciones publicadas tras el incidente.
La importancia de la cadena de suministro
El caso mostró que una organización puede resultar comprometida no solo por sus propios errores, sino también por una actualización o un proveedor que ha sido vulnerado.
Este riesgo se conoce como ataque a la cadena de suministro de software.
Lecciones de seguridad:
- Verificar la integridad de las actualizaciones.
- Revisar la seguridad de los proveedores tecnológicos.
- Segmentar los sistemas críticos.
- Proteger las cuentas administrativas.
- Mantener copias de seguridad desconectadas.
- Ensayar la recuperación de toda la infraestructura, no solo de archivos aislados.
9. La brecha de Equifax (2017): el coste de no corregir una vulnerabilidad
Equifax, una de las principales agencias de información crediticia de Estados Unidos, anunció en septiembre de 2017 una brecha de seguridad que afectó a aproximadamente 147 millones de personas.
Los atacantes explotaron una vulnerabilidad conocida en Apache Struts, un framework utilizado para desarrollar aplicaciones web. La actualización que corregía el problema estaba disponible antes de que se descubriera el alcance de la intrusión.
La información expuesta incluía datos personales de gran sensibilidad, entre ellos números de identificación y otros datos utilizados en procesos financieros.
¿Qué nos enseña el caso Equifax?
La gestión de vulnerabilidades no consiste únicamente en ejecutar escáneres. Es necesario saber qué componentes se utilizan, determinar cuáles son vulnerables y aplicar las correcciones con la prioridad adecuada.
Una vulnerabilidad conocida puede seguir representando un riesgo grave si el sistema afectado permanece accesible y sin protección.
Lecciones de seguridad:
- Mantener un inventario actualizado de aplicaciones y dependencias.
- Priorizar las vulnerabilidades según su riesgo real.
- Comprobar que los parches se han instalado correctamente.
- Registrar y supervisar los accesos a los datos.
- Limitar la información almacenada a la que realmente se necesita.
- Preparar procedimientos para comunicar las brechas de datos.
10. Colonial Pipeline (2021): un ciberataque con consecuencias físicas
En mayo de 2021, Colonial Pipeline, una importante empresa de transporte de combustible de Estados Unidos, sufrió un ataque de ransomware que provocó la interrupción temporal de sus operaciones.
La decisión de detener determinados sistemas y operaciones como medida de precaución contribuyó a las alteraciones en el suministro de combustible y a las compras de pánico registradas en algunas zonas.
El caso se vinculó al grupo criminal DarkSide y puso de relieve la importancia de proteger las redes corporativas relacionadas con servicios esenciales.
También destacó los riesgos asociados a las cuentas de usuario, el acceso remoto y la autenticación.
Lecciones de seguridad:
- Proteger las cuentas con autenticación multifactor.
- Deshabilitar las cuentas que ya no se utilizan.
- Controlar el acceso remoto mediante VPN y políticas estrictas.
- Separar los sistemas administrativos de los entornos operativos.
- Preparar planes de continuidad del servicio.
- Practicar la respuesta ante incidentes que afecten a infraestructuras críticas.
11. SolarWinds (2020): el peligro de confiar en el software legítimo
El incidente de SolarWinds se hizo público en diciembre de 2020 y se convirtió en un ejemplo destacado de ataque a la cadena de suministro.
Los atacantes comprometieron el proceso de distribución de actualizaciones de la plataforma Orion. De esta manera, determinadas actualizaciones legítimas incorporaron código malicioso que permitió acceder a redes de organizaciones afectadas.
El incidente impactó en numerosas entidades, incluidas agencias gubernamentales y empresas privadas. Su complejidad y el uso de software legítimo dificultaron la detección.
SolarWinds demostró que confiar en un proveedor o en una actualización firmada no elimina todos los riesgos.
¿Cómo se puede reducir el riesgo?
La protección de la cadena de suministro requiere controles sobre el desarrollo, la distribución y la instalación del software, además de mecanismos para detectar comportamientos anómalos después de una actualización.
Lecciones de seguridad:
- Evaluar la seguridad de los proveedores.
- Limitar los privilegios de las herramientas de administración.
- Monitorizar cambios y conexiones inesperadas.
- Revisar las dependencias de software.
- Segmentar las redes de administración.
- Disponer de procedimientos para revocar accesos y responder a actualizaciones comprometidas.
12. MOVEit Transfer (2023): una vulnerabilidad con impacto en múltiples organizaciones
En 2023, una vulnerabilidad de día cero en MOVEit Transfer, una herramienta utilizada para transferir archivos de forma gestionada, fue explotada para robar información de organizaciones de diferentes sectores.
El grupo criminal Cl0p aprovechó la vulnerabilidad para acceder a datos almacenados en sistemas expuestos. Muchas organizaciones utilizaban el producto para intercambiar información con clientes, empleados o proveedores, lo que amplificó las consecuencias.
Este caso mostró que una sola vulnerabilidad en un producto ampliamente utilizado puede tener un efecto en cadena sobre numerosas organizaciones.
Lecciones del incidente
- Identificar rápidamente los sistemas expuestos a Internet.
- Aplicar las actualizaciones de emergencia indicadas por el fabricante.
- Revisar los registros para detectar accesos no autorizados.
- Limitar los datos almacenados y los permisos de acceso.
- Evaluar las consecuencias de las brechas que afectan a proveedores.
- Contar con procedimientos de notificación y respuesta.
Qué hemos aprendido de los mayores ciberataques de la historia
Aunque los incidentes analizados son diferentes, existen patrones que se repiten. La falta de actualizaciones, los privilegios excesivos, las contraseñas comprometidas, la ausencia de segmentación y la dependencia de proveedores externos aparecen en numerosos incidentes.
La siguiente tabla resume las principales lecciones:
| Ciberataque | Principal riesgo demostrado | Medida prioritaria |
|---|---|---|
| Morris (1988) | Propagación automática | Actualizaciones y control de servicios |
| ILOVEYOU (2000) | Ingeniería social | Filtrado de correo y formación |
| Estonia (2007) | Saturación de servicios | Mitigación DDoS y redundancia |
| Stuxnet (2010) | Sabotaje industrial | Segmentación IT/OT |
| Yahoo (2013-2014) | Robo de cuentas | MFA y protección de identidades |
| Sony Pictures (2014) | Filtración de información | Mínimo privilegio y monitorización |
| WannaCry (2017) | Ransomware y propagación | Parches y copias de seguridad |
| NotPetya (2017) | Destrucción de sistemas | Segmentación y recuperación |
| Equifax (2017) | Vulnerabilidad sin corregir | Gestión de parches |
| Colonial Pipeline (2021) | Interrupción de servicios críticos | Protección del acceso remoto |
| SolarWinds (2020) | Compromiso de proveedores | Seguridad de la cadena de suministro |
| MOVEit (2023) | Explotación de día cero | Gestión de exposición y respuesta rápida |
No existe un único ranking definitivo de los ciberataques más graves. Su importancia puede medirse por el número de víctimas, las pérdidas económicas, la interrupción de servicios, el impacto geopolítico o la dificultad de recuperación.
Cómo protegerse frente a las amenazas actuales
Los grandes incidentes históricos permiten extraer una serie de medidas prácticas que pueden aplicarse tanto a ordenadores personales como a servidores y redes empresariales.
1. Mantener los sistemas actualizados
Instala las actualizaciones de seguridad de los sistemas operativos, aplicaciones, plugins y componentes de servidor. Prioriza las vulnerabilidades explotadas activamente y verifica que las correcciones se han aplicado.
2. Utilizar contraseñas únicas y autenticación multifactor
Una contraseña reutilizada puede convertir una filtración en un problema que afecte a múltiples servicios. Utiliza un gestor de contraseñas y activa la autenticación multifactor, preferiblemente mediante métodos resistentes al phishing cuando estén disponibles.
3. Mantener copias de seguridad verificadas
Las copias de seguridad deben estar protegidas frente al acceso de los sistemas comprometidos. Conviene conservar copias independientes, mantener versiones anteriores y realizar pruebas periódicas de restauración.
Una copia que nunca se ha probado no garantiza que puedas recuperar tus datos después de un incidente.
4. Segmentar la red
No todos los equipos necesitan comunicarse entre sí. Separar los sistemas administrativos, los servidores, los dispositivos de usuario y los equipos críticos puede limitar la propagación de un ataque.
5. Monitorizar los registros
Los registros de autenticación, aplicaciones, servidores y dispositivos de red ayudan a detectar accesos sospechosos, cambios inesperados y comportamientos anómalos.
La monitorización debe ir acompañada de alertas útiles y de un procedimiento claro para investigar los incidentes.
6. Preparar un plan de respuesta
Es importante saber quién debe actuar, cómo aislar un equipo comprometido, dónde conservar las evidencias y cómo restaurar los servicios.
La preparación previa puede reducir el tiempo de interrupción y evitar decisiones precipitadas durante una crisis.
Para profundizar en estas medidas, consulta también nuestra guía de buenas prácticas para la configuración segura de servidores web, el artículo sobre la importancia de los backups y nuestra guía de análisis de registros en Linux.
Preguntas frecuentes sobre los ciberataques más importantes de la historia
¿Cuál ha sido el ciberataque más grave de la historia?
No existe una respuesta única. WannaCry destacó por su propagación mundial y las interrupciones que provocó; NotPetya, por sus efectos destructivos y las enormes pérdidas económicas; Yahoo, por la magnitud de las cuentas afectadas; y SolarWinds, por la complejidad del compromiso de la cadena de suministro.
El resultado depende de si se mide el daño económico, el alcance, la exposición de datos o el impacto sobre servicios esenciales.
¿Cuál fue el primer gran ciberataque?
El gusano Morris de 1988 es uno de los primeros grandes incidentes de propagación automática en Internet. Sin embargo, los antecedentes de la seguridad informática son anteriores y la respuesta depende de cómo se defina un ciberataque.
¿Qué diferencia hay entre WannaCry y NotPetya?
WannaCry combinaba el cifrado de archivos con la propagación automática entre equipos vulnerables. NotPetya se presentó con apariencia de ransomware, pero su comportamiento destructivo hizo que muchos sistemas no pudieran recuperarse mediante el pago de un rescate.
Ambos incidentes demostraron el peligro de mantener sistemas sin las actualizaciones de seguridad necesarias.
¿Qué es un ataque a la cadena de suministro?
Es un ataque que compromete a un proveedor, producto o proceso del que dependen otras organizaciones. SolarWinds y MOVEit son ejemplos de cómo un incidente puede extenderse a múltiples entidades a través de una tecnología compartida.
¿Cómo puedo proteger mi ordenador de un ciberataque?
Mantén el sistema actualizado, utiliza contraseñas únicas, activa la autenticación multifactor, evita ejecutar archivos sospechosos y conserva copias de seguridad. En redes empresariales también es importante segmentar los sistemas, limitar los privilegios y supervisar los registros.
¿Qué papel desempeña el ransomware en los ciberataques modernos?
El ransomware es un tipo de software malicioso que impide el acceso a los datos o sistemas, normalmente mediante cifrado, y exige un pago. Algunas campañas también roban información y amenazan con publicarla.
Contar con copias de seguridad protegidas es fundamental, pero debe complementarse con prevención, detección y planes de recuperación.
Conclusión: la historia de los ciberataques es también la historia de la defensa digital
Los mayores ciberataques de la historia demuestran que ninguna organización puede depender de una única medida de seguridad. Los antivirus, los firewalls y las actualizaciones son importantes, pero necesitan complementarse con una gestión adecuada de identidades, una arquitectura de red segura, copias de respaldo verificadas y una respuesta coordinada ante incidentes.
Desde el gusano Morris hasta las vulnerabilidades explotadas en plataformas modernas de transferencia de archivos, los métodos han cambiado, pero algunas lecciones siguen vigentes: corregir los fallos conocidos, reducir los privilegios, limitar la exposición y prepararse para recuperarse.
Comprender estos incidentes permite interpretar mejor las amenazas actuales y diseñar defensas más resistentes. La ciberseguridad no consiste en garantizar que nunca se producirá un ataque, sino en dificultar su éxito, detectar las intrusiones a tiempo y reducir sus consecuencias.
La mejor defensa comienza antes del incidente: con prevención, vigilancia y capacidad de recuperación.