Los ciberataques no siempre comienzan con una intrusión evidente. En ocasiones, los atacantes pasan horas explorando una red, probando contraseñas, buscando servicios vulnerables o intentando localizar información sensible antes de lanzar el ataque principal. Para detectar este tipo de actividad, los profesionales de la ciberseguridad utilizan diferentes herramientas de monitorización y detección. Una de las más interesantes es el honeypot.
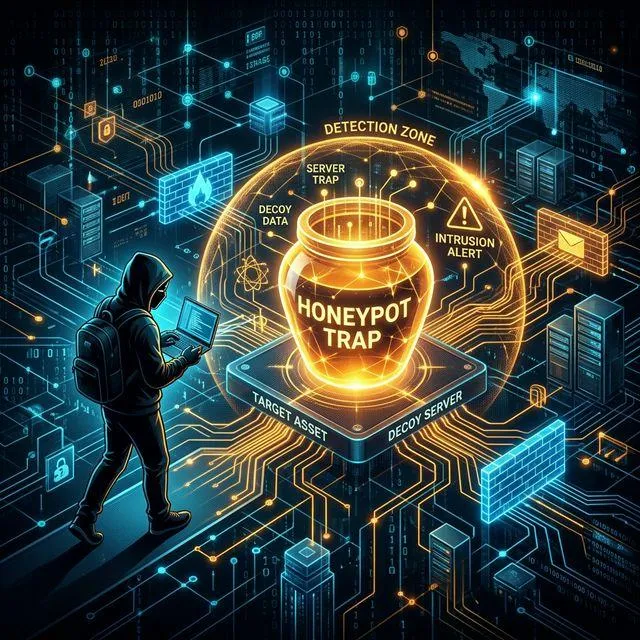
Un honeypot es un sistema, servicio o recurso señuelo diseñado para atraer actividad sospechosa y registrar el comportamiento de quien interactúa con él. Puede imitar un servidor Linux, un servicio SSH, una base de datos, una aplicación web o incluso archivos y credenciales ficticias dentro de una red corporativa.
Su principal ventaja es que permite observar determinados comportamientos que podrían pasar desapercibidos en los sistemas de producción. En lugar de limitarse a bloquear una conexión, el honeypot puede registrar intentos de acceso, comandos ejecutados, archivos transferidos y otras señales que ayudan a comprender cómo actúan los atacantes.
En esta guía aprenderás qué es un honeypot, cómo funciona, qué tipos existen, cuáles son sus principales herramientas y qué medidas debes tener en cuenta antes de desplegar uno.
Índice de contenidos
- Qué es un honeypot y para qué sirve
- Cómo funciona un honeypot
- Tipos de honeypots
- Diferencias entre honeypot, honeynet, honeytoken e IDS
- Principales herramientas honeypot
- Ejemplo práctico: detectar intentos de acceso mediante Cowrie
- Qué información puede recopilar un honeypot
- Ventajas y limitaciones
- Cómo desplegar un honeypot de forma segura
- Cómo analizar las alertas y los registros
- Preguntas frecuentes
- Conclusión
1. ¿Qué es un honeypot en ciberseguridad?
Un honeypot, también conocido como sistema trampa o señuelo digital, es un recurso informático preparado para recibir interacciones que puedan revelar actividades sospechosas.
Su funcionamiento se basa en una idea sencilla: crear un recurso que parezca interesante para un atacante, pero que esté controlado por el equipo de seguridad. Cuando alguien intenta acceder a él, el sistema registra la actividad y genera información que puede utilizarse para investigar el incidente.
Por ejemplo, una organización podría desplegar un servidor Linux simulado con un servicio SSH accesible desde una red de pruebas. Si recibe numerosos intentos de inicio de sesión con usuarios como root, admin o ubuntu, podrá estudiar los patrones de acceso, las direcciones de origen y las técnicas utilizadas.
Es importante entender que un honeypot no tiene por qué ser un equipo vulnerable real. Muchas herramientas emulan servicios y sistemas operativos para observar las acciones del visitante sin exponer directamente una máquina de producción.
¿Para qué sirve un honeypot?
Entre sus usos principales se encuentran:
- Detectar actividad sospechosa: identificar conexiones, accesos y acciones dirigidas a recursos señuelo.
- Estudiar técnicas de ataque: observar cómo se comportan los intrusos después de conectarse.
- Investigar campañas automatizadas: analizar intentos repetitivos de acceso y herramientas utilizadas por bots.
- Recopilar inteligencia de amenazas: obtener indicadores técnicos y patrones que pueden ayudar a mejorar las defensas.
- Validar sistemas de detección: comprobar si las alertas, los registros y los procedimientos de respuesta funcionan correctamente.
- Descubrir movimientos dentro de una red: detectar accesos a cuentas, servicios o archivos señuelo que no deberían utilizarse.
Un honeypot no sustituye a un firewall, un antivirus o un sistema de detección de intrusiones. Es una capa complementaria que aporta visibilidad sobre determinados comportamientos.
2. ¿Cómo funciona un honeypot?
El funcionamiento de un honeypot puede dividirse en varias etapas. La complejidad depende del tipo de señuelo utilizado y de la información que se desea recopilar.
Paso 1. Crear un recurso señuelo
El administrador configura un servicio que pueda atraer conexiones o parecer un recurso legítimo. Puede ser un servidor SSH, una aplicación web ficticia, un servicio industrial simulado o un archivo con un nombre atractivo.
El recurso debe diseñarse teniendo en cuenta el entorno, las amenazas que se quieren estudiar y los riesgos que implica su exposición.
Paso 2. Exponer el señuelo de forma controlada
El honeypot se coloca en una red aislada o en una zona específicamente diseñada para este propósito. Puede estar disponible en una red de laboratorio, en una zona desmilitarizada (DMZ) o en una infraestructura separada.
La exposición debe ser deliberada. No conviene conectar un señuelo a los sistemas internos sin reglas estrictas de comunicación y supervisión.
Paso 3. Registrar la actividad
Cuando alguien interactúa con el servicio, la herramienta puede registrar datos como:
- Fecha y hora de la conexión.
- Dirección IP de origen observada.
- Puerto y protocolo utilizados.
- Nombres de usuario probados.
- Intentos de autenticación.
- Comandos introducidos en una sesión simulada.
- Archivos enviados o descargados, si la herramienta admite esta función.
- Duración y secuencia de los eventos.
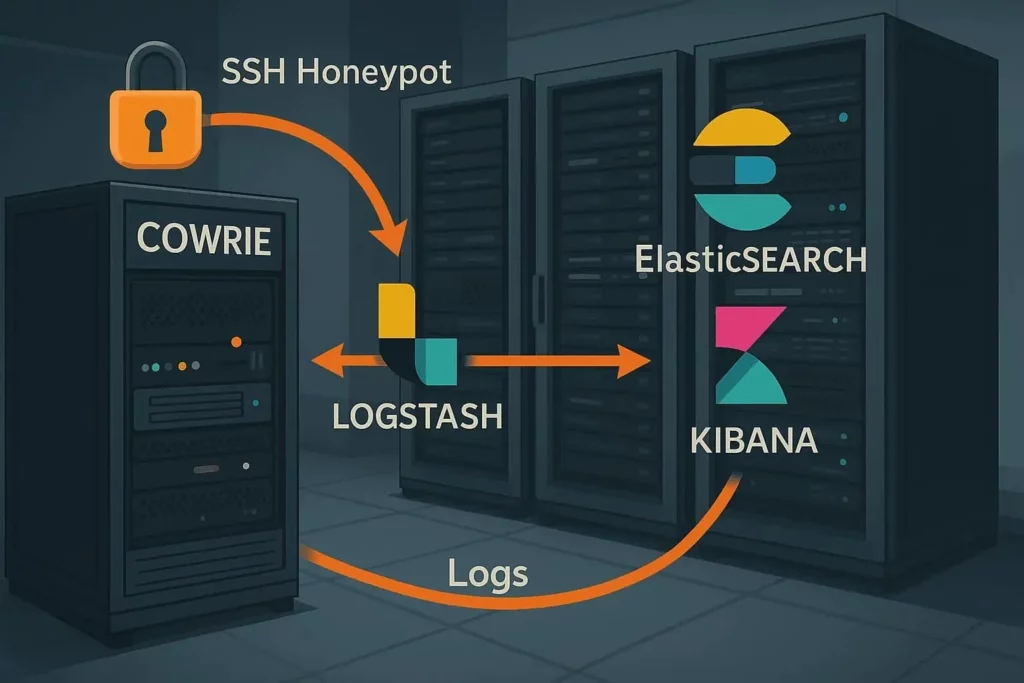
La información recopilada depende de las capacidades del honeypot. Un señuelo sencillo puede registrar conexiones, mientras que uno más avanzado puede conservar sesiones completas para analizarlas posteriormente.
Paso 4. Generar alertas
Los registros pueden revisarse localmente o enviarse a un sistema centralizado de monitorización. Cuando se detecta un evento relevante, se puede generar una alerta para que el equipo de seguridad lo investigue.
Por ejemplo, una conexión al puerto SSH de un señuelo que nunca debería recibir tráfico legítimo puede ser una señal de reconocimiento automatizado.
Paso 5. Analizar el comportamiento
El equipo de seguridad estudia los registros para distinguir entre exploraciones automatizadas, intentos de acceso, actividad de investigación legítima y otros comportamientos.
Los resultados permiten ajustar reglas de detección, mejorar la segmentación de red y reforzar las medidas de protección de los sistemas reales.
3. Tipos de honeypots
Los honeypots pueden clasificarse según el nivel de interacción que permiten y el objetivo para el que se despliegan.
3.1. Honeypots de baja interacción
Los honeypots de baja interacción simulan servicios o respuestas concretas sin ofrecer un sistema operativo completo al visitante.
Suelen ser más sencillos de administrar y presentan una superficie de riesgo menor que los entornos que ejecutan sistemas reales. Resultan adecuados para observar conexiones, solicitudes y patrones de exploración.
Ventajas:
- Consumo de recursos reducido.
- Configuración y mantenimiento relativamente sencillos.
- Menor exposición que un sistema real deliberadamente vulnerable.
- Adecuados para detectar campañas automatizadas.
Limitaciones:
- Ofrecen menos información sobre técnicas complejas.
- Un atacante experimentado puede reconocer la simulación.
- No reproducen todos los comportamientos de un sistema real.
3.2. Honeypots de interacción media
Estos sistemas simulan una mayor variedad de respuestas y permiten interacciones más elaboradas. Pueden imitar comandos, estructuras de archivos o comportamientos que hagan que el entorno parezca más convincente.
Son útiles cuando se necesita recopilar más información sin desplegar necesariamente un sistema operativo real y completamente accesible.
Su nivel de riesgo depende de la implementación, los permisos y las conexiones que se permitan.
3.3. Honeypots de alta interacción
Un honeypot de alta interacción utiliza un entorno más realista, que puede incluir máquinas virtuales, sistemas operativos reales o servicios completos.
Permite estudiar con mayor profundidad determinadas técnicas y secuencias de ataque. Sin embargo, también exige una arquitectura de aislamiento más estricta, monitorización constante y procedimientos para restaurar el entorno.
Un sistema de alta interacción mal aislado podría convertirse en una plataforma para realizar nuevas actividades maliciosas. Por eso, no debería desplegarse sin experiencia suficiente y controles de seguridad adecuados.
3.4. Honeypots de red
Los honeypots de red imitan servicios accesibles mediante protocolos como SSH, Telnet, HTTP o determinados protocolos industriales.
Su objetivo puede ser detectar exploraciones, intentos de autenticación y conexiones dirigidas a servicios que resultan interesantes para los atacantes.
3.5. Honeypots de aplicación
Estos señuelos imitan aplicaciones o componentes concretos, como una API, un servidor web o una base de datos.
Pueden ayudar a estudiar solicitudes sospechosas, rutas exploradas, parámetros manipulados y patrones de explotación dirigidos a una aplicación.
3.6. Honeypots de investigación y de producción
También se pueden clasificar por su finalidad:
- Honeypots de producción: se utilizan para reforzar la detección dentro de una organización y complementar sus controles de seguridad.
- Honeypots de investigación: se despliegan para estudiar tendencias, campañas automatizadas, herramientas y técnicas empleadas en diferentes tipos de ataques.
Ambos pueden compartir tecnologías, pero sus objetivos, requisitos de recopilación de datos y necesidades de mantenimiento no son necesariamente los mismos.
4. Diferencias entre honeypot, honeynet, honeytoken e IDS
Aunque estos términos están relacionados, no describen exactamente lo mismo.
| Tecnología | Qué es | Para qué sirve |
|---|---|---|
| Honeypot | Un sistema o recurso señuelo | Observar actividad sospechosa |
| Honeynet | Una red de señuelos relacionados | Analizar interacciones entre varios sistemas |
| Honeytoken | Un dato o recurso ficticio, como una credencial señuelo | Detectar accesos o usos que no deberían producirse |
| IDS | Sistema de detección de intrusiones | Identificar actividad potencialmente maliciosa mediante reglas, firmas o análisis |
| IPS | Sistema de prevención de intrusiones | Detectar y, según su configuración, bloquear tráfico sospechoso |
Un IDS puede detectar un escaneo mediante reglas de tráfico. Un honeypot, en cambio, puede registrar qué hace una persona o un programa después de conectarse al señuelo.
Un honeytoken puede ser un archivo ficticio, una credencial que no concede acceso real o un registro señuelo dentro de un entorno controlado. Si alguien lo utiliza, el sistema puede generar una alerta.
Una honeynet amplía el concepto del honeypot al reunir varios señuelos y observar las interacciones que se producen entre ellos.
Estas tecnologías pueden complementarse. Ninguna de ellas garantiza por sí sola que todos los ataques vayan a detectarse.
5. Principales herramientas honeypot
Existen diferentes herramientas de código abierto y soluciones especializadas para crear entornos señuelo. La elección depende de los protocolos que se quieran observar, la experiencia del administrador y los recursos disponibles.
5.1. Cowrie
Cowrie es una herramienta de código abierto diseñada para simular servicios SSH y Telnet. Puede registrar intentos de autenticación, comandos ejecutados en una sesión simulada y transferencias de archivos compatibles con sus funciones.
Es una opción interesante para estudiar intentos de acceso a servidores Linux y observar el comportamiento de herramientas automatizadas.
Entre sus características se encuentran:
- Emulación de una shell y un sistema de archivos ficticios.
- Registro de sesiones y comandos.
- Captura de determinados archivos transferidos.
- Salida de eventos en formato JSON.
- Opciones para integrar los datos con otras herramientas de monitorización.
Documentación oficial: https://docs.cowrie.org/en/stable/
5.2. Dionaea
Dionaea es un honeypot orientado a recopilar información sobre conexiones y determinadas actividades de explotación contra servicios que admite.
Puede utilizarse en laboratorios y entornos de investigación para observar intentos automatizados dirigidos a servicios expuestos.
Antes de desplegarlo, conviene revisar la documentación de la versión elegida y comprobar qué protocolos y funciones mantiene.
Proyecto: https://github.com/DinoTools/dionaea
5.3. Conpot
Conpot está orientado a la simulación de sistemas industriales y protocolos relacionados con entornos de tecnología operativa (OT).
Puede resultar útil para estudiar exploraciones dirigidas a servicios industriales simulados y comprender mejor la actividad que se produce contra este tipo de infraestructura.
Debe utilizarse en un entorno controlado, especialmente cuando se trabaja con redes industriales o equipos que forman parte de procesos reales.
Proyecto: https://github.com/mushorg/conpot
5.4. T-Pot
T-Pot es una plataforma que reúne diferentes honeypots y componentes para facilitar la recopilación y visualización de eventos.
Puede ser útil para quienes desean experimentar con varios tipos de señuelos desde un entorno centralizado. No obstante, sus requisitos de recursos, superficie de exposición y configuración pueden ser superiores a los de una herramienta individual.
Proyecto: https://github.com/telekom-security/tpotce
¿Qué herramienta conviene elegir?
| Necesidad | Opción que puedes investigar |
|---|---|
| Estudiar accesos SSH y Telnet | Cowrie |
| Investigar conexiones contra servicios compatibles con Dionaea | Dionaea |
| Investigar protocolos industriales simulados | Conpot |
| Experimentar con una plataforma que reúne distintos honeypots | T-Pot |
No es necesario instalar varias herramientas para empezar. Para un laboratorio inicial, suele ser más razonable elegir una sola, comprender sus registros y comprobar que el aislamiento funciona antes de ampliar el entorno.
6. Ejemplo práctico: detectar intentos de acceso mediante Cowrie
Imagina que administras un servidor Linux y quieres estudiar los intentos de autenticación dirigidos a un servicio SSH señuelo.
En lugar de exponer un servidor real con credenciales vulnerables, puedes desplegar Cowrie en una máquina aislada y utilizarlo para registrar las interacciones.
La documentación oficial incluye opciones de instalación mediante Python y Docker. Antes de elegir una, revisa los requisitos y las instrucciones de la versión que vayas a utilizar.
¿Qué podría registrar?
Una sesión simulada puede generar eventos de este tipo:
- Un cliente establece una conexión SSH.
- El cliente intenta autenticarse con el usuario
root. - La autenticación falla.
- El cliente prueba otros nombres de usuario.
- Si la sesión simulada lo permite, introduce comandos.
- La herramienta registra la actividad para su posterior análisis.
Los eventos exactos dependen de la configuración y de la versión instalada.
Ejemplo ilustrativo de un registro
El siguiente fragmento es un ejemplo simplificado para explicar la estructura de un evento. No corresponde a una conexión real:
{
  "eventid": "cowrie.login.failed",
  "src_ip": "192.0.2.25",
  "username": "root",
  "timestamp": "2026-01-15T10:30:00Z"
}
En este ejemplo, 192.0.2.25 pertenece a un rango reservado para documentación y no representa una dirección real de un atacante.
El campo eventid identifica el tipo de evento, src_ip indica la dirección de origen observada y username contiene el nombre de usuario utilizado en el intento.
¿Cómo interpretar los resultados?
Un único intento fallido no demuestra que se haya producido una intrusión. Sin embargo, varios intentos con diferentes nombres de usuario, repetidos en intervalos cortos, podrían indicar un proceso automatizado de fuerza bruta.
Si el honeypot registra comandos o transferencias de archivos, el análisis puede aportar más contexto sobre las acciones intentadas.
En un entorno de investigación, los archivos descargados deben tratarse como potencialmente maliciosos: no deben abrirse ni ejecutarse en un equipo de uso cotidiano.
Para consultar la instalación y el formato real de los registros, utiliza la documentación oficial de Cowrie: https://docs.cowrie.org/en/stable/
7. ¿Qué información puede recopilar un honeypot?
La información depende del tipo de señuelo, de sus capacidades y de la configuración aplicada.
Direcciones de origen y patrones de conexión
Los registros pueden mostrar desde qué direcciones IP se han observado conexiones y con qué frecuencia se producen.
Una dirección IP no identifica necesariamente a la persona responsable. Puede pertenecer a un servidor intermediario, una VPN, una infraestructura comprometida o un servicio compartido.
Nombres de usuario y contraseñas probadas
Algunas herramientas registran los nombres de usuario y las contraseñas introducidas durante los intentos de autenticación. Esta información debe protegerse y tratarse con cuidado.
Si se recopilan contraseñas, conviene limitar su acceso, definir una política de conservación y evitar que los registros se conviertan en un nuevo repositorio de secretos.
Comandos y secuencias de actividad
En los honeypots que simulan una shell o registran sesiones más completas, es posible estudiar qué comandos intentó ejecutar el visitante.
Esto puede ayudar a identificar patrones como la enumeración del sistema, la búsqueda de archivos o los intentos de descargar herramientas.
Archivos y cargas sospechosas
Algunas herramientas permiten conservar los archivos enviados o descargados durante una sesión.
Los archivos deben almacenarse en un entorno restringido, analizarse sin ejecutarlos y gestionarse de acuerdo con las políticas de seguridad y conservación de datos de la organización.
Indicadores de compromiso
Los eventos pueden aportar información técnica útil, como hashes de archivos, nombres de dominios, direcciones IP, rutas solicitadas y secuencias de actividad.
Estos indicadores deben contrastarse con otras fuentes antes de utilizarlos para bloquear tráfico o atribuir una campaña a un actor concreto.
8. Ventajas y limitaciones de los honeypots
Los honeypots pueden aportar información valiosa, pero no son una solución universal.
Ventajas principales
1. Detección de actividad dirigida a recursos señuelo
Una interacción con un recurso que no debería utilizarse puede generar una señal de alerta de gran interés.
2. Información sobre el comportamiento de los atacantes
Según el tipo de herramienta, es posible observar intentos de autenticación, comandos y transferencias de archivos.
3. Complemento de otras defensas
Los registros pueden enriquecer las investigaciones realizadas con firewalls, IDS, sistemas SIEM y otras fuentes de telemetría.
4. Entorno de aprendizaje
Un laboratorio aislado permite estudiar patrones de actividad sin experimentar directamente sobre sistemas de producción.
5. Validación de procedimientos
Los equipos pueden comprobar si reciben alertas, si los registros se conservan correctamente y si los procedimientos de respuesta se activan como está previsto.
Limitaciones que debes conocer
1. No detectan todos los ataques
Un atacante que nunca interactúe con el señuelo puede pasar desapercibido. Además, un honeypot solo observa la actividad que sus capacidades y su ubicación le permiten registrar.
2. Pueden ser identificados
Un visitante experimentado puede detectar comportamientos artificiales o inconsistencias que revelen que está interactuando con un sistema simulado.
3. Requieren mantenimiento
Las herramientas deben actualizarse, los registros deben revisarse y la configuración tiene que adaptarse a los cambios del entorno.
4. Pueden generar datos difíciles de interpretar
Los escaneos automatizados y el tráfico de investigación pueden producir grandes cantidades de eventos. Hace falta contexto para determinar cuáles requieren una investigación.
5. Existe riesgo de exposición
Un sistema señuelo mal aislado puede ser utilizado como punto de apoyo para atacar otros recursos. Este riesgo es especialmente relevante en honeypots de alta interacción.
9. Cómo desplegar un honeypot de forma segura
La seguridad del entorno es tan importante como la capacidad del honeypot para registrar actividad. El objetivo es observar comportamientos sin poner en peligro los sistemas reales.
9.1. Aísla el honeypot
Utiliza una máquina virtual, un contenedor correctamente configurado o un equipo dedicado, según las necesidades del proyecto.
El aislamiento debe impedir que el señuelo acceda libremente a los servidores, las copias de seguridad, las bases de datos y los equipos de administración.
Una máquina virtual no constituye por sí sola una garantía de aislamiento. También hay que revisar la configuración de red, los permisos y las vías de comunicación con el host.
9.2. Controla las conexiones de red
Define explícitamente qué conexiones entrantes y salientes están permitidas.
Como regla general, evita que el honeypot pueda iniciar conexiones arbitrarias hacia Internet o hacia redes internas. Si una función requiere tráfico saliente, limita los destinos y puertos necesarios.
También conviene supervisar los intentos de comunicación que se desvíen de la política establecida.
9.3. Utiliza permisos mínimos
Ejecuta los servicios con una cuenta dedicada y los privilegios estrictamente necesarios. No reutilices credenciales administrativas ni montes directorios sensibles del host dentro del entorno señuelo.
Los secretos utilizados para administrar la plataforma deben permanecer separados de los datos que pueda ver el visitante.
9.4. Protege los registros
Los registros pueden contener información sensible, direcciones IP, nombres de usuario, comandos y muestras de archivos.
Limita el acceso a los datos, establece una política de conservación, protege las copias y utiliza mecanismos de integridad cuando sea necesario.
Si centralizas los eventos, asegúrate de que el honeypot no pueda modificar libremente los registros ya almacenados fuera de su entorno.
9.5. Supervisa el funcionamiento
Controla el consumo de CPU, memoria y disco, además de las conexiones y el estado del servicio.
Una acumulación de archivos o registros puede agotar el almacenamiento. Define límites, rotación de logs y alertas para evitar que el laboratorio termine afectando a otros sistemas.
9.6. Define un procedimiento de respuesta
Antes de poner el señuelo en funcionamiento, decide quién revisará las alertas, qué eventos requieren investigación y cómo se aislará el entorno si se detecta una actividad inesperada.
La finalidad no es simplemente acumular registros, sino convertirlos en información útil para mejorar la seguridad.
10. Cómo analizar las alertas y los registros
Un honeypot produce datos, pero su valor depende de cómo se interpreten.
Para comenzar, conviene agrupar los eventos por tipo, hora, servicio y origen observado. Después, se pueden identificar patrones repetidos y compararlos con los registros del firewall, del servidor o de otros sensores.
Por ejemplo, una secuencia de muchos intentos de autenticación podría corresponder a un proceso automatizado. Una conexión seguida de comandos de enumeración puede indicar una exploración más avanzada, aunque siempre debe analizarse en su contexto.
Aspectos que conviene revisar
- Número de conexiones por intervalo de tiempo.
- Servicios y puertos a los que se dirigen.
- Repetición de nombres de usuario.
- Secuencia y duración de las sesiones.
- Comandos introducidos, si están disponibles.
- Transferencias de archivos y sus hashes.
- Coincidencias con eventos detectados por otros sistemas.
No conviene bloquear automáticamente una dirección solo porque aparezca en un registro del honeypot. Antes de tomar medidas, verifica el contexto y valora el riesgo de bloquear servicios legítimos que compartan la misma infraestructura de origen.
Si necesitas una visión más completa, puedes integrar los eventos con un sistema de análisis de registros o un SIEM. Esto facilita las correlaciones y la creación de alertas, siempre que se configuren correctamente las fuentes de datos.
11. Preguntas frecuentes sobre honeypots
¿Un honeypot puede detener un ciberataque?
Por sí solo, su función principal es detectar, observar y registrar actividad. Puede contribuir a una respuesta más rápida si está integrado con los sistemas de alerta y los procedimientos adecuados, pero no sustituye a los controles preventivos ni garantiza que un ataque vaya a bloquearse.
¿Es legal utilizar un honeypot?
La respuesta depende de la jurisdicción, el entorno y los datos recopilados. Una organización debe evaluar sus obligaciones legales, la protección de datos, la supervisión de las comunicaciones y las condiciones aplicables al tratamiento de la información. En España y la Unión Europea, conviene revisar las obligaciones pertinentes antes de recopilar o conservar datos personales.
¿Se puede instalar un honeypot en Linux?
Sí. Existen herramientas compatibles con Linux, entre ellas Cowrie, que puede desplegarse mediante los métodos descritos en su documentación oficial. Es recomendable comenzar en un laboratorio aislado y verificar las reglas de red antes de exponer el servicio.
¿Cuál es la diferencia entre un honeypot y un firewall?
Un firewall aplica reglas para permitir o bloquear conexiones. Un honeypot crea un recurso señuelo que permite observar determinadas interacciones. Ambos pueden trabajar juntos, pero cumplen funciones diferentes.
¿Qué es una honeynet?
Una honeynet es un conjunto de honeypots conectados o coordinados para observar actividad en varios sistemas señuelo. Puede proporcionar una visión más amplia del comportamiento de un visitante que la obtenida con un único recurso.
¿Qué es un honeytoken?
Un honeytoken es un dato o recurso ficticio diseñado para generar una señal cuando alguien lo utiliza. Puede ser una credencial señuelo, un archivo falso o un registro que no debería ser consultado en condiciones normales.
¿Un honeypot puede ser atacado?
Sí. Un señuelo expuesto puede recibir ataques, y un sistema mal configurado puede presentar riesgos adicionales. Por eso es esencial limitar sus permisos, aislarlo de la infraestructura real y controlar las conexiones entrantes y salientes.
¿Qué honeypot es mejor para empezar?
Depende del objetivo. Cowrie es una opción para estudiar accesos SSH y Telnet; otras herramientas están orientadas a protocolos o entornos diferentes. Para comenzar, elige una herramienta que puedas mantener y supervisar, en lugar de desplegar varias sin un plan de análisis.
Conclusión: los honeypots como herramienta de detección
Los honeypots son una herramienta útil para mejorar la visibilidad sobre determinadas actividades sospechosas. Permiten observar intentos de acceso, estudiar comportamientos y obtener datos que pueden ayudar a fortalecer las defensas de una red.
Su eficacia depende del diseño del señuelo, de la calidad de los registros y de la capacidad del equipo para interpretar los eventos. También es imprescindible mantener un aislamiento adecuado y controlar el acceso a los datos recopilados.
Para empezar, una herramienta como Cowrie puede servir como base para un laboratorio orientado al estudio de intentos de acceso SSH y Telnet. Una vez comprendidos sus registros y sus limitaciones, es posible ampliar el entorno e integrar los resultados con otras herramientas de monitorización.
En definitiva, un honeypot no reemplaza las medidas de seguridad tradicionales. Su valor reside en añadir una fuente adicional de información para detectar comportamientos que merecen ser investigados y mejorar la respuesta ante posibles incidentes.
Aviso: las herramientas y los ejemplos de esta guía están destinados a la investigación y la defensa de sistemas propios o administrados con autorización. Antes de desplegar un honeypot expuesto a Internet, revisa los riesgos técnicos, las condiciones legales y las medidas de aislamiento necesarias.