📘 Este artículo forma parte de nuestra Guía Completa de Ciberseguridad 2026, nuestra Guía Completa de Linux y nuestra Guía Completa de Servidores y Virtualización. Si quieres entender el contexto completo de seguridad y administración de servidores, esas guías son tu punto de partida.
Introducción
Fail2ban es una de las herramientas más importantes para proteger cualquier servidor Linux expuesto a internet. Cada día, los servidores SSH reciben miles de intentos de acceso maliciosos desde bots automatizados. Sin defensa, estos ataques de fuerza bruta pueden comprometer tu servidor en cuestión de horas.
Fail2ban detecta estos ataques analizando los logs del sistema, y bloquea automáticamente las IPs que muestran comportamiento malicioso (intentos fallidos repetidos, escaneos, etc.). Es simple, ligero, y extremadamente efectivo. En este artículo aprenderás a instalarlo, configurarlo correctamente y sacarle el máximo partido en 2026.
En esta guía cubriremos:
- Qué es Fail2ban y por qué es imprescindible.
- Instalación en Debian, Ubuntu, RHEL y derivados.
- Configuración básica y avanzada (jails, filtros, acciones).
- Integración con firewall (nftables, iptables, firewalld, UFW).
- Protección de SSH, web (Nginx/Apache), correo y otros servicios.
- Notificaciones y monitorización.
- Buenas prácticas y errores comunes.
¿Qué es Fail2ban y por qué es imprescindible en 2026?
Fail2ban es un software de prevención de intrusiones escrito en Python, diseñado para sistemas Unix/Linux. Monitoriza logs en busca de patrones de comportamiento malicioso y ejecuta acciones (bloqueo de IP, notificación, etc.) cuando los detecta.
Cómo funciona:
- Lee logs (SSH, web, correo, etc.).
- Aplica filtros (regex) para detectar patrones maliciosos.
- Cuenta los intentos desde cada IP.
- Bloquea la IP cuando supera el umbral definido.
- Desbloquea tras un tiempo determinado.
¿Por qué es imprescindible en 2026?
- Ataques de fuerza bruta constantes: cualquier servidor SSH expuesto recibe ataques en minutos.
- Botnets IoT: millones de dispositivos atacan a diario.
- Coste cero: es software libre y no consume apenas recursos.
- Fácil de configurar: en 15 minutos tienes protección básica.
- Complementa al firewall: bloquea IPs dinámicamente según comportamiento.
Diferencia con un firewall:
| Firewall | Fail2ban |
|---|---|
| Reglas estáticas | Reglas dinámicas |
| Basado en puertos/IPs | Basado en comportamiento |
| No lee logs | Analiza logs |
| Se configura una vez | Aprende continuamente |
Regla: firewall y Fail2ban no son excluyentes, son complementarios. Necesitas ambos.
Si quieres entender el panorama completo de amenazas, consulta nuestra Guía Completa de Ciberseguridad.
Instalación de Fail2ban
Debian, Ubuntu y derivados
bash
# Actualizar paquetes
sudo apt update

# Instalar fail2ban
sudo apt install fail2ban -y

# Habilitar al arranque
sudo systemctl enable fail2ban

# Arrancar el servicio
sudo systemctl start fail2ban

# Verificar estado
sudo systemctl status fail2ban
RHEL, Rocky, AlmaLinux, Fedora
bash
# Habilitar repositorio EPEL (RHEL/CentOS/Rocky/Alma)
sudo dnf install epel-release -y

# Instalar fail2ban
sudo dnf install fail2ban -y

# Habilitar y arrancar
sudo systemctl enable --now fail2ban
Arch Linux
bash
sudo pacman -S fail2ban
sudo systemctl enable --now fail2ban
Configuración básica de Fail2ban
Fail2ban usa archivos de configuración y jails. Una jail es una configuración que define:
- Qué log monitorizar.
- Qué filtro (patrón) aplicar.
- Cuántos intentos permitir.
- Cuánto tiempo bloquear.
- Qué acción ejecutar.
Paso 1: Crear un archivo de configuración local
Nunca edites jail.conf directamente. Crea un archivo local:
bash
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.local
Motivo: las actualizaciones del paquete pueden sobrescribir jail.conf. El archivo jail.local tiene prioridad y no se toca.
Paso 2: Configurar parámetros globales
Edita /etc/fail2ban/jail.local:
bash
sudo nano /etc/fail2ban/jail.local
Ajusta la sección [DEFAULT]:
ini
[DEFAULT]
# Duración del bloqueo (segundos)
bantime = 3600

# Ventana de tiempo para contar intentos
findtime = 600

# Intentos máximos antes de bloquear
maxretry = 5

# IPs que nunca deben bloquearse (localhost, tu IP fija...)
ignoreip = 127.0.0.1/8 ::1 192.168.1.0/24

# Backend de lectura de logs
backend = systemd
Significado:
- bantime: 1 hora de bloqueo.
- findtime: ventana de 10 minutos.
- maxretry: 5 intentos fallidos.
- ignoreip: nunca bloquear estas IPs (importante para no bloquearte a ti mismo).
- backend: usa systemd (recomendado en distros modernas).
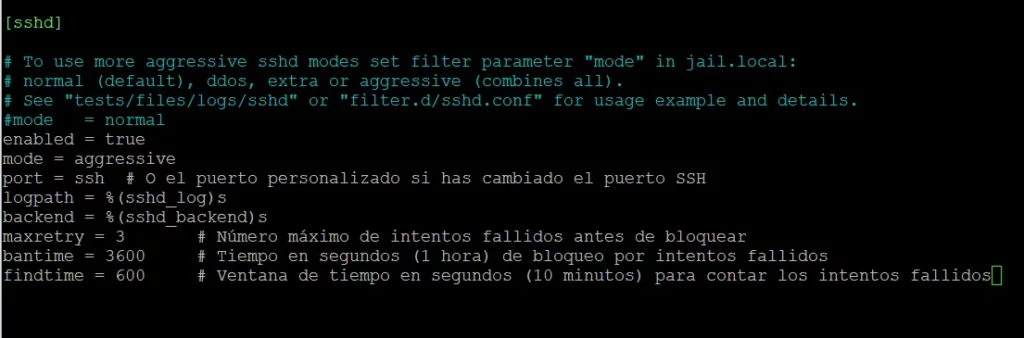
Paso 3: Configurar jail para SSH
Añade al final de jail.local:
ini
[sshd]
enabled = true
port = ssh
filter = sshd
logpath = /var/log/auth.log
backend = systemd
maxretry = 3
bantime = 3600
Si estás en RHEL/Rocky/Alma: el log está en /var/log/secure.
Reinicia Fail2ban:
bash
sudo systemctl restart fail2ban
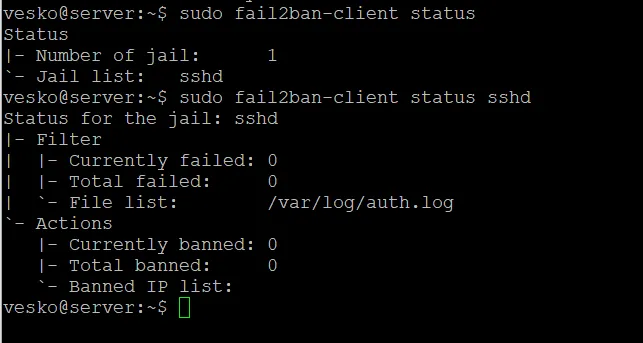
Verifica que el jail está activo:
bash
sudo fail2ban-client status sshd
Deberías ver algo como:
text
Status for the jail: sshd
|- Filter
|  |- Currently failed: 0
|  |- Total failed:     42
|  `- File list:        /var/log/auth.log
`- Actions
   |- Currently banned: 2
   |- Total banned:     15
   `- Banned IP list:   185.220.101.42 45.155.205.233
Configuración avanzada
Proteger servidor web (Nginx)
ini
[nginx-http-auth]
enabled = true
port = http,https
filter = nginx-http-auth
logpath = /var/log/nginx/error.log
maxretry = 3
bantime = 3600

[nginx-badbots]
enabled = true
port = http,https
filter = nginx-badbots
logpath = /var/log/nginx/access.log
maxretry = 2
bantime = 86400

[nginx-noscript]
enabled = true
port = http,https
filter = nginx-noscript
logpath = /var/log/nginx/access.log
maxretry = 6
bantime = 86400
Explicación:
- nginx-http-auth: bloquea intentos de autenticación HTTP fallidos.
- nginx-badbots: bloquea bots maliciosos conocidos.
- nginx-noscript: bloquea peticiones a archivos típicos de exploits.
Si usas Apache, sustituye nginx por apache.
Consulta nuestra Guía Completa de Servidores y Virtualización para configuración de Nginx y Apache.
Proteger WordPress
ini
[wordpress]
enabled = true
filter = wordpress
logpath = /var/log/nginx/access.log
maxretry = 3
bantime = 3600

[wordpress-login]
enabled = true
filter = wordpress-login
logpath = /var/log/nginx/access.log
findtime = 300
maxretry = 3
bantime = 86400
Para crear los filtros personalizados: añade en /etc/fail2ban/filter.d/wordpress.conf:
ini
[Definition]
failregex = ^<HOST> .* "POST /wp-login.php
ignoreregex =
Consulta Evitar ataques XML-RPC en WordPress y WordPress en Ubuntu Server 24.04 con Nginx.
Proteger servidor de correo
ini
[postfix]
enabled = true
port = smtp,465,submission
logpath = /var/log/mail.log

[dovecot]
enabled = true
port = pop3,pop3s,imap,imaps,submission,465,sieve
logpath = /var/log/mail.log
Consulta Guía paso a paso para instalar y configurar un servidor de correo en Debian 11.
Personalizar bantime y findtime
Configuración estricta (recomendada para servidores expuestos):
ini
[DEFAULT]
bantime = 86400         # 24 horas
findtime = 3600         # 1 hora
maxretry = 3            # 3 intentos
Configuración aún más estricta (incrementar bantime exponencialmente):
Añade a jail.local:
ini
[DEFAULT]
bantime.increment = true
bantime.factor = 2
bantime.maxtime = 604800   # máximo 7 días
Cómo funciona: un IP que reincide recibe baneos cada vez más largos.
Integración con firewall
Fail2ban soporta múltiples backends de firewall:
nftables (por defecto en Debian 12 y modernos)
ini
[DEFAULT]
banaction = nftables
banaction_allports = nftables[type=allports]
iptables (clásico)
ini
[DEFAULT]
banaction = iptables-multiport
firewalld (RHEL, Fedora)
ini
[DEFAULT]
banaction = firewallcmd-ipset
UFW (Ubuntu)
ini
[DEFAULT]
banaction = ufw
Consulta nuestra Guía para instalar y configurar firewall en servidor Debian 11 y Cómo configurar un firewall en Linux con UFW y firewalld.
Notificaciones
Configurar notificaciones por email
En jail.local, sección [DEFAULT]:
ini
destemail = tu_correo@ejemplo.com
sender = fail2ban@tu-dominio.com
sendername = Fail2ban
action = %(action_mwl)s
- action_mwl: envía email con whois, log y acciones.
- action_mw: solo whois y acciones.
- action_m: solo email de bloqueo.
Requisitos: un servidor de correo configurado (sendmail, postfix, msmtp).
Configurar notificaciones por Slack/Discord
Añade un script personalizado en /etc/fail2ban/action.d/slack.conf:
ini
[Definition]
actionstart =
actionstop =
actioncheck =
actionban = curl -X POST -H 'Content-type: application/json' --data '{"text":"IP <ip> baneada en <name>"}' https://hooks.slack.com/services/TU/WEBHOOK
actionunban =
Y en jail.local:
ini
[DEFAULT]
action = %(action_mwl)s
         slack
Monitorización y gestión
Ver estado general:
bash
sudo fail2ban-client status
Ver estado de un jail específico:
bash
sudo fail2ban-client status sshd
Desbloquear una IP:
bash
sudo fail2ban-client set sshd unbanip 185.220.101.42
Bloquear manualmente una IP:
bash
sudo fail2ban-client set sshd banip 185.220.101.42
Ver logs de Fail2ban:
bash
sudo tail -f /var/log/fail2ban.log
sudo journalctl -u fail2ban -f
Recargar configuración (sin reiniciar):
bash
sudo fail2ban-client reload
Ver todas las IPs bloqueadas:
bash
sudo fail2ban-client banned
Consulta Análisis de registros en Linux para aprender a interpretar logs.
Buenas prácticas
1. Combinar con firewall
Firewall + Fail2ban + SSH endurecido = defensa en capas.
2. Configurar ignoreip
Nunca te bloquees a ti mismo.
ini
ignoreip = 127.0.0.1/8 ::1 192.168.1.0/24 200.100.50.25
3. Usar SSH con claves
Con claves SSH, el password auth se desactiva y los intentos de fuerza bruta son inútiles.
Consulta nuestra Guía Completa de Linux.
4. Bantime largo, findtime corto
bantime = 86400(24h)findtime = 600(10 min)maxretry = 3
5. Revisar logs regularmente
bash
sudo grep "Ban " /var/log/fail2ban.log | tail -20
6. Actualizar filtros
Fail2ban incluye filtros actualizados por la comunidad. Actualiza periódicamente.
7. Ajustar por servicio
- SSH:
maxretry = 3,bantime = 86400 - Web login:
maxretry = 3,bantime = 86400 - Correo:
maxretry = 5,bantime = 3600
8. No bloquear rangos enteros
Bloquear /24 o /16 puede afectar a usuarios legítimos y servicios (cloud, CDN, Googlebot).
9. Considerar CrowdSec
Alternativa moderna a Fail2ban, con inteligencia colectiva.
10. Integrar con SIEM
Enviar logs de Fail2ban a un SIEM centralizado para correlación.
Consulta Las mejores herramientas de monitorización de servidores.
Errores comunes
1. No crear jail.local
Editar directamente jail.conf → las actualizaciones lo sobrescriben.
2. ignoreip mal configurado
Bloquearse a uno mismo por error.
3. Backend incorrecto
No usar systemd en distros modernas → no lee logs.
4. No reiniciar tras cambios
Fail2ban no recarga automáticamente → cambios no aplicados.
5. Bloquear rangos cloud
Googlebot, Cloudflare, monitoreo… pueden ser bloqueados.
6. Confiar solo en Fail2ban
No sustituye al firewall, actualizaciones, MFA o SSH con claves.
7. No monitorizar
No revisar logs → no detectar patrones de ataque.
8. Filtros mal escritos
Regex incorrecta → no se detectan los ataques.
9. Bantime demasiado corto
bantime = 60 (1 min) → atacante reintenta inmediatamente.
10. No usar whitelist para servicios internos
Sistemas internos que se comunican por SSH pueden ser bloqueados.
Alternativas a Fail2ban en 2026
Aunque Fail2ban sigue siendo el estándar, existen alternativas:
CrowdSec:
- Moderna, en Go.
- Inteligencia colectiva (bloquea IPs que atacan a otros).
- Más ligera.
- Comunidad creciente.
SSHGuard:
- Similar a Fail2ban.
- Menos popular.
UFW + rate limiting:
- Bloqueo básico por conexión.
- No reemplaza a Fail2ban.
Cloudflare WAF:
- A nivel de CDN.
- Complementario.
Recomendación: Fail2ban o CrowdSec. Ambos excelentes.
Consulta Beneficios del uso de CDN para la seguridad.
Conclusión
Fail2ban es una de esas herramientas que todo administrador de servidores Linux debe conocer. Es simple, ligera, gratuita y extremadamente efectiva contra ataques de fuerza bruta y otros comportamientos maliciosos.
Puntos clave:
- Instalar en 5 minutos.
- Configurar con
jail.local(nuncajail.conf). - Combinar con firewall, SSH con claves y MFA.
- Ajustar
bantime,findtime,maxretrysegún servicio. - Configurar
ignoreippara no bloquear tráfico legítimo. - Monitorizar logs regularmente.
- Considerar CrowdSec como alternativa moderna.
En un servidor expuesto a internet, Fail2ban no es opcional: es una capa básica de seguridad que marca la diferencia entre un servidor comprometido y un servidor protegido.
Si quieres seguir aprendiendo, consulta:
- Guía Completa de Ciberseguridad 2026
- Guía Completa de Linux
- Guía Completa de Servidores y Virtualización
Preguntas frecuentes sobre Fail2ban
¿Es Fail2ban suficiente para proteger mi servidor?
No. Fail2ban es una capa más, no la única. Necesitas:
- Firewall configurado.
- SSH con claves (no contraseñas).
- MFA para accesos críticos.
- Actualizaciones al día.
- Backups.
Consulta nuestra Guía Completa de Ciberseguridad.
¿Puede Fail2ban bloquearme a mí mismo?
Sí. Si te conectas con credenciales incorrectas varias veces, te bloqueará. Para evitarlo:
- Configura
ignoreipcon tu IP. - Usa claves SSH (sin intentos fallidos).
¿Cuánto tiempo debo poner en bantime?
Depende del servicio:
- SSH: 86400 (24h) o más.
- Web login: 86400.
- Correo: 3600.
- Servicios internos: 600.
Con bantime.increment = true, los reincidentes reciben bloqueos progresivos.
¿Qué diferencia hay entre Fail2ban y CrowdSec?
Fail2ban:
- Basado en logs locales.
- Bloquea solo IPs que atacan tu servidor.
CrowdSec:
- Basado en logs + inteligencia colectiva.
- Bloquea IPs que atacan a otros (comparten datos).
- Más moderno y ligero.
Ambos son excelentes. CrowdSec es la tendencia en 2026.
¿Fail2ban funciona con nftables?
Sí. Desde 2021 soporta nftables. De hecho, es el backend por defecto en Debian 12+.
Consulta nuestra Guía de configuración de firewalls en Linux.
¿Cómo sé si Fail2ban está funcionando?
Comprueba:
- Estado del jail:
sudo fail2ban-client status sshd. - Logs:
sudo tail -f /var/log/fail2ban.log. - IPs bloqueadas:
sudo fail2ban-client banned.
Si ves IPs bloqueadas, está funcionando.