Actualizado: noviembre de 2026
Las cuentas de administrador, las credenciales de servidores y los accesos privilegiados representan uno de los objetivos más atractivos para los ciberdelincuentes. Si un atacante consigue controlar una cuenta con permisos elevados, puede acceder a información confidencial, modificar configuraciones críticas, instalar software malicioso o desplazarse por diferentes sistemas de una organización.
Para reducir estos riesgos existen las soluciones de Privileged Access Management (PAM), diseñadas para controlar quién puede utilizar las cuentas privilegiadas, cuándo puede hacerlo y qué operaciones realiza.
Una de las plataformas más conocidas en este ámbito es CyberArk, una tecnología empresarial especializada en proteger credenciales administrativas, controlar sesiones privilegiadas y gestionar identidades humanas y no humanas.
En 2026, la plataforma ha experimentado un cambio importante tras la adquisición de CyberArk por Palo Alto Networks y la presentación de Idira, su nueva plataforma de seguridad de identidades.
En esta guía veremos qué es CyberArk, cómo funciona su arquitectura PAM, cuáles son sus principales componentes, qué diferencias existen entre sus modelos de despliegue y qué alternativas pueden resultar interesantes para empresas y administradores de sistemas.
1. ¿Qué es CyberArk y para qué sirve?
CyberArk es una tecnología de seguridad empresarial especializada en la gestión de accesos privilegiados, conocida como PAM (Privileged Access Management).
Su objetivo es proteger las cuentas que disponen de permisos especiales dentro de una infraestructura informática. Estas cuentas pueden pertenecer a administradores de sistemas, responsables de bases de datos, técnicos de redes, aplicaciones, servicios automatizados y otros componentes que necesitan privilegios elevados.
En una infraestructura tradicional, es habitual encontrar cuentas administrativas con contraseñas compartidas, credenciales almacenadas en scripts o usuarios con permisos superiores a los que realmente necesitan.
Estas prácticas aumentan considerablemente la superficie de ataque.
CyberArk permite centralizar el control de estas credenciales mediante un repositorio seguro, aplicar políticas de acceso, automatizar la rotación de contraseñas y registrar las sesiones administrativas.
Entre sus principales funciones encontramos:
- Almacenamiento seguro: centraliza las credenciales privilegiadas en un repositorio protegido.
- Control de acceso: determina qué usuarios pueden utilizar cada cuenta y bajo qué condiciones.
- Rotación automática: cambia las contraseñas siguiendo políticas de seguridad.
- Monitorización de sesiones: registra y supervisa las conexiones administrativas.
- Auditoría: mantiene evidencias de las actividades realizadas.
- Gestión de secretos: protege credenciales utilizadas por aplicaciones, scripts y procesos automatizados.
- Mínimo privilegio: limita los permisos a los estrictamente necesarios.
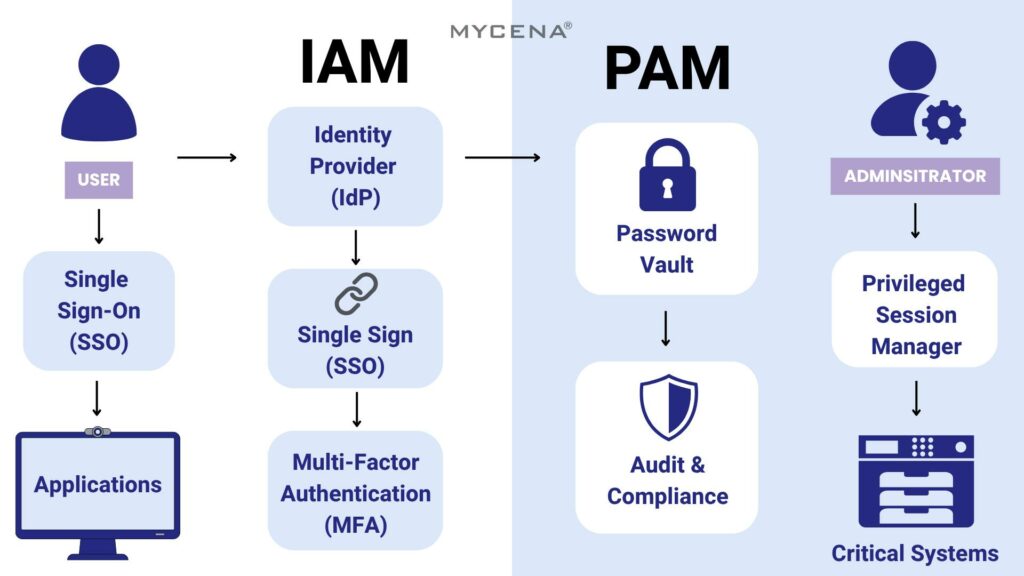
¿Qué es PAM (Privileged Access Management)?
PAM es un conjunto de tecnologías y procedimientos destinados a proteger las cuentas y los accesos con privilegios elevados.
No debe confundirse con IAM (Identity and Access Management).
Aunque ambas disciplinas están relacionadas, tienen objetivos diferentes:
| Característica | IAM | PAM |
|---|---|---|
| Objetivo | Gestionar identidades y accesos generales | Proteger accesos privilegiados |
| Usuarios | Empleados, clientes y usuarios externos | Administradores, operadores y cuentas técnicas |
| Permisos | Acceso a aplicaciones y recursos | Acceso elevado a sistemas críticos |
| Autenticación | SSO, MFA y federación | MFA, autorización reforzada y controles adicionales |
| Auditoría | Actividad de identidad y acceso | Actividad privilegiada y sesiones administrativas |
| Ejemplo | Acceder al correo corporativo | Administrar un servidor Linux como root |
Una organización puede utilizar IAM para gestionar las identidades de sus empleados y PAM para controlar las operaciones administrativas de esos mismos usuarios.
Ambas soluciones son complementarias.
2. ¿Cómo funciona CyberArk PAM?
El funcionamiento de CyberArk se basa en centralizar las credenciales y controlar el acceso a los sistemas que las utilizan.
En lugar de entregar directamente las contraseñas administrativas a los técnicos, la plataforma puede gestionar las credenciales de forma centralizada y facilitar conexiones controladas.
El usuario se autentica, solicita acceso a un recurso y el sistema comprueba si dispone de los permisos necesarios.
Cuando la política lo permite, se establece una conexión privilegiada a través de los componentes correspondientes, evitando que el usuario tenga que conocer la contraseña almacenada.
Ejemplo práctico: acceso a un servidor Linux
Imaginemos una empresa que administra 30 servidores Linux y tiene cinco técnicos encargados del mantenimiento.
Sin una solución PAM, cada técnico podría disponer de credenciales SSH compartidas o de una cuenta administrativa común.
Esto genera varios problemas:
- No siempre es posible identificar quién ejecutó un comando.
- Las contraseñas pueden terminar almacenadas en equipos personales.
- Un empleado que abandona la empresa puede conservar credenciales antiguas.
- Las cuentas administrativas pueden permanecer activas sin supervisión.
- La rotación de contraseñas puede convertirse en una tarea manual.
Con CyberArk, el procedimiento puede ser diferente:
- El administrador inicia sesión en la plataforma y se autentica.
- Selecciona el servidor Linux al que necesita acceder.
- Solicita una conexión utilizando una cuenta privilegiada autorizada.
- Las políticas de seguridad determinan si necesita aprobación adicional.
- La conexión se establece mediante el componente de gestión de sesiones correspondiente.
- La contraseña se utiliza sin necesidad de revelársela directamente al usuario.
- La actividad puede registrarse y quedar disponible para auditoría.
- La credencial puede rotarse después de su utilización, según la política configurada.
De esta manera, la empresa consigue reducir la exposición de las contraseñas administrativas y mejorar la trazabilidad de las operaciones.
La protección de las cuentas administrativas también debe complementarse con medidas de hardening de servidores web Apache y Nginx, reduciendo los servicios expuestos y aplicando configuraciones de seguridad adecuadas.
El flujo de acceso privilegiado
El proceso puede resumirse en cinco etapas:
Autenticación → Autorización → Conexión controlada → Monitorización → Rotación de credenciales.
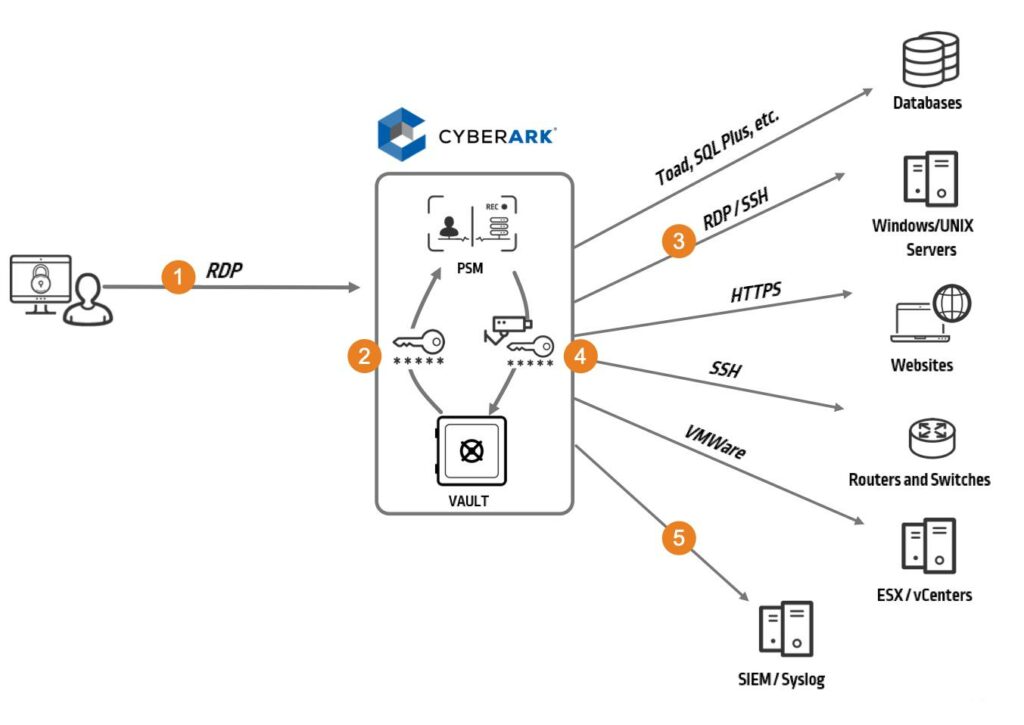
No todas las instalaciones utilizan exactamente el mismo flujo. Los controles disponibles dependen de los módulos contratados, la configuración y el tipo de recurso administrado.
3. Componentes principales de CyberArk
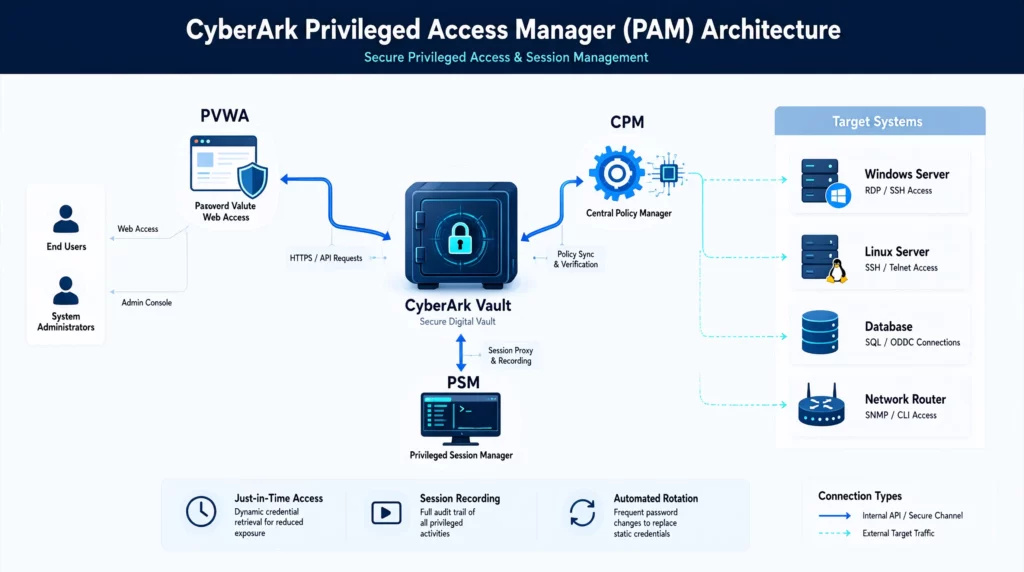
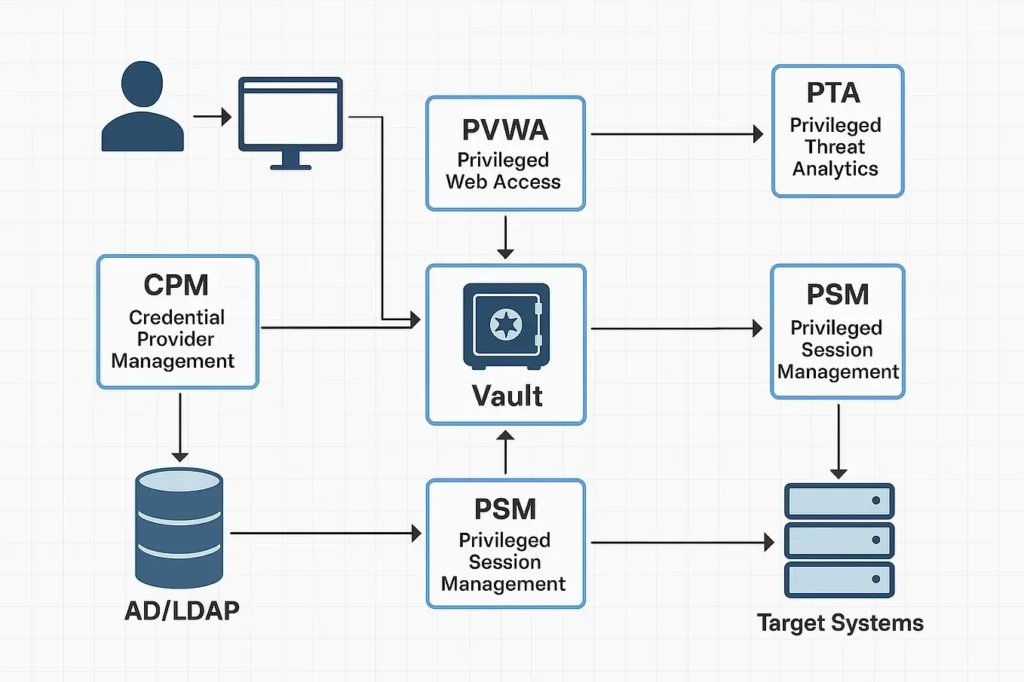
CyberArk PAM está formado por diferentes componentes que trabajan conjuntamente. Su arquitectura puede variar según el modelo de despliegue y las necesidades de cada organización.
Estos son algunos de los elementos más importantes.
3.1. Digital Vault
Digital Vault es el núcleo de la arquitectura tradicional de CyberArk.
Su función consiste en almacenar y proteger credenciales privilegiadas y otros datos sensibles.
Entre sus responsabilidades se encuentran:
- Almacenar credenciales cifradas.
- Controlar el acceso a los repositorios o Safes.
- Aplicar controles de seguridad.
- Mantener información necesaria para la auditoría.
- Proteger los datos frente a accesos no autorizados.
Los Safes permiten organizar las credenciales según departamentos, aplicaciones, sistemas o niveles de criticidad.
Por ejemplo, una empresa puede crear repositorios independientes para:
- Servidores Linux.
- Servidores Windows.
- Bases de datos.
- Equipos de red.
- Cuentas de emergencia.
- Cuentas de servicio.
Esta separación facilita la administración de permisos y reduce el riesgo de que un usuario pueda consultar credenciales que no necesita.
3.2. PVWA (Password Vault Web Access)
PVWA proporciona una interfaz web para interactuar con la plataforma.
Desde esta interfaz, los administradores y usuarios autorizados pueden:
- Consultar las cuentas disponibles.
- Solicitar accesos privilegiados.
- Gestionar permisos.
- Administrar Safes.
- Configurar determinados parámetros.
- Consultar información y registros de actividad.
Su objetivo es centralizar la administración y facilitar el uso de CyberArk sin tener que interactuar directamente con el repositorio de credenciales.
3.3. CPM (Central Policy Manager)
CPM es el componente responsable de gestionar la rotación y el mantenimiento de las contraseñas privilegiadas.
Puede conectarse a los sistemas administrados y modificar las credenciales siguiendo las políticas definidas.
Sus funciones principales incluyen:
- Cambiar contraseñas automáticamente.
- Aplicar políticas de complejidad.
- Verificar el estado de las credenciales.
- Detectar discrepancias entre las contraseñas almacenadas y las utilizadas en los sistemas.
- Ejecutar procesos de reconciliación cuando sea necesario.
Por ejemplo, una cuenta administrativa de Windows puede configurarse para cambiar su contraseña después de un periodo determinado o tras determinados eventos de seguridad.
La frecuencia no es universal. Depende de la política de seguridad, el tipo de cuenta y los requisitos de cada organización.
3.4. PSM (Privileged Session Manager)
PSM permite controlar las sesiones privilegiadas sin entregar directamente las credenciales al usuario.
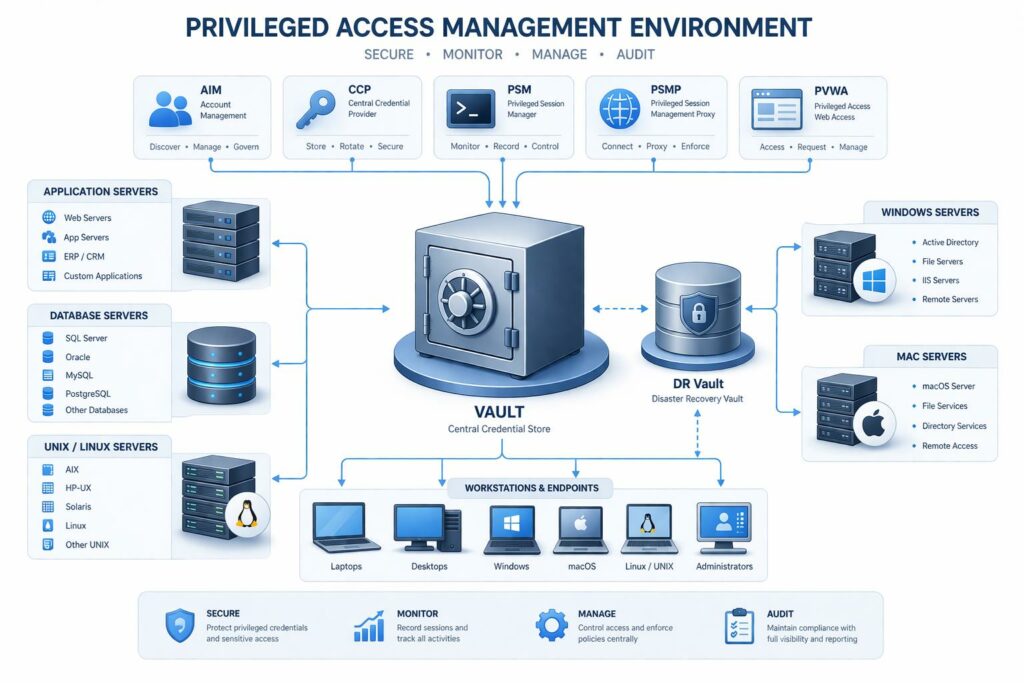
Actúa como intermediario entre el administrador y el sistema de destino.
Entre sus capacidades destacan:
- Control de sesiones remotas.
- Grabación de sesiones, según la configuración.
- Registro de actividad.
- Supervisión de conexiones.
- Aplicación de controles durante la sesión.
- Generación de evidencias para auditoría.
Por ejemplo, cuando un técnico necesita conectarse a un servidor Windows mediante RDP, PSM puede gestionar la conexión y registrar la actividad realizada.
Esto permite investigar posteriormente quién accedió al servidor y qué operaciones llevó a cabo.
3.5. PSMP (Privileged Session Manager for SSH)
PSMP proporciona acceso SSH controlado a sistemas Unix y Linux.
Permite establecer conexiones administrativas sin tener que revelar directamente las credenciales gestionadas por la plataforma.
Su utilidad es especialmente importante en infraestructuras con numerosos servidores Linux, donde las conexiones SSH son habituales.
Puede facilitar:
- Acceso SSH centralizado.
- Control de sesiones.
- Registro de actividad.
- Aplicación de políticas de acceso.
- Reducción de la exposición de credenciales.
3.6. PTA (Privileged Threat Analytics)
PTA es un componente asociado al análisis de amenazas relacionadas con cuentas privilegiadas.
Su objetivo es identificar comportamientos sospechosos y ayudar a detectar actividades que podrían indicar un compromiso de credenciales.
Entre los comportamientos que interesa investigar se encuentran:
- Accesos administrativos inusuales.
- Actividad fuera de los patrones habituales.
- Comportamientos anómalos de cuentas privilegiadas.
- Posibles movimientos laterales.
- Uso sospechoso de credenciales.
La disponibilidad y arquitectura de las capacidades de análisis dependen de la oferta y versión contratadas.
3.7. EPM (Endpoint Privilege Manager)
Endpoint Privilege Manager amplía el control de privilegios a los equipos de usuario y servidores.
Su finalidad es reducir la dependencia de las cuentas con permisos de administrador local.
En lugar de conceder privilegios administrativos permanentes, permite aplicar políticas para autorizar determinadas aplicaciones u operaciones cuando sea necesario.
Por ejemplo, un empleado puede utilizar su ordenador con una cuenta estándar y ejecutar una aplicación administrativa concreta mediante una política de elevación controlada.
3.8. Secrets Manager y Conjur
Las aplicaciones modernas también necesitan credenciales.
Bases de datos, contenedores, procesos CI/CD, scripts y microservicios utilizan claves API, certificados, tokens y contraseñas para comunicarse entre sí.
Secrets Manager y Conjur están orientados a proteger estos secretos utilizados por aplicaciones y sistemas automatizados.
Sus capacidades incluyen:
- Centralización de secretos.
- Control de acceso desde aplicaciones.
- Integración con procesos DevOps.
- Gestión del ciclo de vida de credenciales.
- Reducción de secretos almacenados directamente en código.
- Automatización de determinadas operaciones.
Esta parte resulta especialmente importante en infraestructuras que utilizan Docker, Kubernetes y plataformas cloud.
4. CyberArk Self-Hosted vs Privilege Cloud
Una de las decisiones más importantes al implantar una solución PAM consiste en elegir dónde se ejecutará la plataforma.
CyberArk ha ofrecido modelos de despliegue autogestionados y servicios cloud.
4.1. PAM Self-Hosted
En este modelo, la organización administra la infraestructura donde se ejecutan los componentes de PAM.
Puede desplegarse en un centro de datos propio o en infraestructura cloud bajo control del cliente.
La organización asume responsabilidades como:
- Instalación y configuración.
- Endurecimiento de servidores.
- Actualizaciones y mantenimiento.
- Copias de seguridad.
- Alta disponibilidad.
- Recuperación ante desastres.
- Supervisión de los componentes.
La principal ventaja es el control sobre la arquitectura y su integración con la infraestructura existente.
Sin embargo, requiere conocimientos técnicos, recursos de administración y una planificación adecuada.
4.2. CyberArk Privilege Cloud
Privilege Cloud es el modelo de PAM como servicio (SaaS).
La infraestructura central del servicio es gestionada por el proveedor, reduciendo la carga operativa asociada al mantenimiento del repositorio central.
La organización sigue teniendo responsabilidades sobre aspectos como:
- Identidades y permisos.
- Políticas de seguridad.
- Integraciones.
- Conectividad.
- Sistemas de destino.
- Gestión de usuarios.
- Supervisión del uso del servicio.
Dependiendo de la arquitectura contratada, determinados componentes de conexión e integración pueden permanecer en el entorno del cliente.
Comparativa de los modelos
| Característica | Self-Hosted | Privilege Cloud |
|---|---|---|
| Infraestructura central | Cliente | Proveedor |
| Mantenimiento del Vault | Cliente | Proveedor |
| Control de arquitectura | Mayor | Compartido |
| Actualizaciones centrales | Gestionadas por cliente | Gestionadas por proveedor |
| Dependencia de conectividad cloud | Variable | Alta |
| Administración interna | Más exigente | Menos exigente |
| Personalización | Depende de la arquitectura | Según servicio contratado |
| Responsabilidad de seguridad | Cliente | Compartida |
No existe un modelo universalmente mejor.
Las organizaciones con requisitos específicos de infraestructura, residencia de datos o integración pueden preferir una arquitectura autogestionada.
Por otro lado, las empresas que quieren reducir la administración de infraestructura pueden encontrar ventajas en el modelo cloud.
La elección debe basarse en los requisitos técnicos, regulatorios y operativos.
5. CyberArk e Idira: qué ha cambiado en 2026
Uno de los acontecimientos más importantes de 2026 ha sido la adquisición de CyberArk por Palo Alto Networks.
La operación se completó el 11 de febrero de 2026, incorporando las capacidades de seguridad de identidades de CyberArk al portfolio de Palo Alto Networks.
Posteriormente, el 12 de mayo de 2026, la compañía presentó Idira, una plataforma de seguridad de identidades construida sobre la tecnología y experiencia de CyberArk.
El objetivo es ampliar la protección más allá de las cuentas administrativas tradicionales.
¿Qué es Idira?
Idira es la plataforma de seguridad de identidades de Palo Alto Networks que integra capacidades de gestión de accesos privilegiados y protección de identidades humanas, máquinas y agentes de inteligencia artificial.
La evolución responde a una realidad: las organizaciones ya no tienen que proteger únicamente a los usuarios humanos.
También necesitan controlar:
- Cuentas de servicio.
- Aplicaciones.
- Procesos automatizados.
- Identidades de máquinas.
- Credenciales cloud.
- Agentes de inteligencia artificial.
Por ejemplo, un agente de IA que tenga permisos para consultar bases de datos o ejecutar operaciones sobre infraestructura cloud también necesita una identidad, permisos limitados y mecanismos de auditoría.
¿CyberArk ha desaparecido?
No debe interpretarse el cambio como una interrupción de la tecnología anterior.
Palo Alto Networks ha indicado que los clientes existentes pueden continuar utilizando la plataforma, aunque la experiencia de marca y presentación evolucione hacia Idira.
Por tanto, al consultar documentación, contratar soluciones o buscar soporte técnico, conviene tener en cuenta tanto la denominación CyberArk como la nueva marca Idira.
Para obtener información actualizada:
6. Ventajas y desventajas de CyberArk
CyberArk es una solución empresarial potente, pero su implantación también implica determinados costes y dificultades.
Antes de elegirla conviene analizar sus ventajas y limitaciones.
Ventajas
1. Protección centralizada de credenciales
Permite almacenar y administrar las cuentas privilegiadas desde una infraestructura centralizada.
2. Rotación automática de contraseñas
Reduce la dependencia de procesos manuales y facilita la aplicación de políticas de seguridad.
3. Control de sesiones administrativas
Ayuda a supervisar las conexiones privilegiadas y disponer de registros para auditorías e investigaciones.
4. Reducción de privilegios permanentes
Permite limitar el acceso administrativo y aplicar controles basados en las necesidades de cada usuario.
5. Integración empresarial
Está orientado a infraestructuras complejas que utilizan directorios, servidores, bases de datos, aplicaciones y servicios cloud.
6. Gestión de identidades no humanas
Permite ampliar la protección a aplicaciones, servicios y procesos automatizados mediante soluciones de gestión de secretos.
Desventajas
1. Coste de adquisición e implantación
Es una solución empresarial cuyo precio depende de los módulos, licencias, usuarios, recursos protegidos y servicios contratados.
2. Complejidad técnica
Su arquitectura puede requerir conocimientos especializados y personal dedicado a su administración.
3. Curva de aprendizaje
La configuración de políticas, componentes y permisos exige formación y planificación.
4. Integración con sistemas existentes
La incorporación de una solución PAM puede requerir cambios en procedimientos administrativos, aplicaciones y sistemas de autenticación.
5. Dependencia operativa
Si la plataforma se convierte en un elemento central de la administración, es fundamental diseñar procedimientos de contingencia y recuperación.
Estas medidas forman parte de una estrategia de defensa más amplia que también incluye técnicas de ethical hacking para identificar vulnerabilidades antes de que puedan ser aprovechadas por un atacante.
7. CyberArk vs BeyondTrust vs Delinea
CyberArk no es la única solución empresarial de gestión de accesos privilegiados.
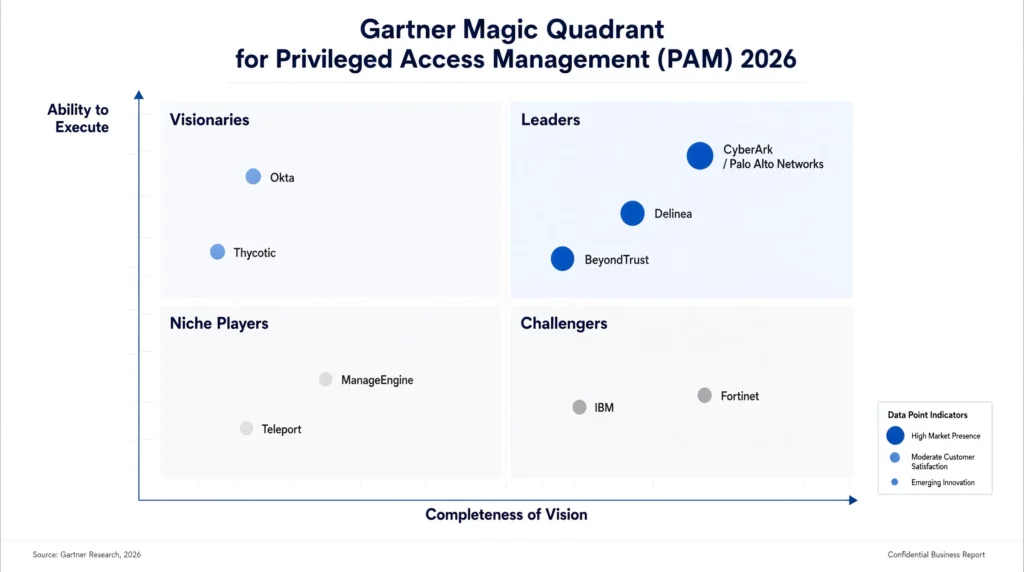
Entre sus competidores más conocidos encontramos BeyondTrust y Delinea.
Las tres plataformas ofrecen capacidades PAM, aunque existen diferencias en su enfoque, arquitectura y catálogo de productos.
| Característica | CyberArk / Idira | BeyondTrust | Delinea |
|---|---|---|---|
| Gestión de credenciales | Sí | Sí | Sí |
| Rotación automática | Sí | Sí | Sí |
| Monitorización de sesiones | Sí | Sí | Sí |
| Gestión de secretos | Sí | Sí | Sí |
| Control de privilegios endpoint | Sí | Sí | Sí |
| Acceso remoto privilegiado | Sí | Sí | Sí |
| Identidades no humanas | Sí | Sí | Sí |
| Enfoque | Seguridad de identidades y PAM empresarial | PAM y protección del acceso privilegiado | PAM y gestión de identidades |
CyberArk / Idira
Destaca por su trayectoria en la gestión de privilegios, la protección de credenciales y la integración de capacidades de seguridad de identidades.
Es una opción que merece consideración en grandes organizaciones con infraestructuras complejas.
BeyondTrust
BeyondTrust ofrece diferentes soluciones para gestionar contraseñas privilegiadas, sesiones, acceso remoto y privilegios de endpoint.
Uno de sus productos destacados es Password Safe, orientado a descubrir, proteger, gestionar y supervisar credenciales privilegiadas.
También dispone de Privileged Remote Access para controlar conexiones remotas de usuarios internos y externos.
Delinea
Delinea dispone de una plataforma de seguridad de identidades y de productos especializados en gestión de accesos privilegiados.
Secret Server es una de sus soluciones principales y permite administrar credenciales, automatizar su rotación y supervisar sesiones administrativas.
Resulta interesante para organizaciones que buscan una solución PAM empresarial con diferentes opciones de despliegue.
Importante: esta comparativa describe capacidades generales, no constituye un ranking independiente ni una evaluación de rendimiento. Para elegir una plataforma hay que comparar las funciones concretas incluidas en cada licencia y probarlas en el entorno real.
8. Alternativas a CyberArk: opciones para empresas y administradores
No todas las organizaciones necesitan una plataforma PAM de la misma complejidad.
Existen herramientas comerciales y tecnologías especializadas que pueden cubrir determinadas necesidades de gestión de credenciales y acceso a infraestructura.
8.1. ManageEngine PAM360
ManageEngine PAM360 es una solución comercial orientada a la gestión de accesos privilegiados.
Entre sus capacidades se encuentran:
- Gestión centralizada de contraseñas.
- Control de accesos.
- Monitorización de sesiones.
- Automatización de tareas.
- Auditoría.
- Integración con otras herramientas empresariales.
Puede resultar interesante para organizaciones que buscan una solución PAM comercial y desean comparar diferentes niveles de complejidad y coste.
Más información: ManageEngine PAM360.
8.2. WALLIX
WALLIX es otro proveedor especializado en seguridad de accesos privilegiados.
Su plataforma ofrece funcionalidades para controlar conexiones remotas, administrar cuentas privilegiadas y registrar sesiones.
Es una alternativa que conviene estudiar especialmente en organizaciones que necesitan trazabilidad, control de accesos de terceros y protección de infraestructuras críticas.
Más información: WALLIX.
8.3. HashiCorp Vault
HashiCorp Vault está especializado en la gestión de secretos.
Permite almacenar, distribuir y administrar credenciales, claves, certificados y otros datos sensibles.
Una de sus capacidades más interesantes es la generación de credenciales dinámicas.
Por ejemplo, una aplicación puede solicitar unas credenciales temporales para conectarse a una base de datos. Vault puede generarlas con una duración determinada y revocarlas cuando dejan de ser necesarias.
Entre sus aplicaciones encontramos:
- Gestión de secretos para aplicaciones.
- Protección de claves API.
- Credenciales dinámicas para bases de datos.
- Gestión de certificados.
- Integración con pipelines CI/CD.
- Protección de secretos utilizados por infraestructura cloud.
Importante: HashiCorp Vault no es un sustituto directo de una plataforma PAM empresarial completa. Su especialidad es la gestión de secretos y credenciales, no la totalidad de las funciones de administración y supervisión de sesiones privilegiadas.
Más información: HashiCorp Vault.
8.4. Teleport
Teleport está orientado al acceso seguro a infraestructura.
Permite controlar conexiones a servidores Linux, bases de datos, clústeres Kubernetes y otros recursos mediante identidades, permisos y políticas.
Entre sus características encontramos:
- Acceso SSH centralizado.
- Control de acceso basado en roles (RBAC).
- Autenticación mediante proveedores de identidad.
- Registro de auditoría.
- Grabación y reproducción de sesiones, según la edición.
- Acceso temporal a infraestructura.
Puede resultar especialmente interesante para equipos DevOps y administradores que gestionan servidores y servicios cloud.
Al igual que HashiCorp Vault, no debe considerarse automáticamente un reemplazo completo de CyberArk. Su enfoque principal es el acceso seguro a infraestructura.
Más información: Teleport.
Comparativa de alternativas
| Solución | Especialidad | Tipo |
|---|---|---|
| CyberArk / Idira | PAM empresarial y seguridad de identidades | Comercial |
| BeyondTrust | PAM, credenciales y sesiones | Comercial |
| Delinea | Gestión de privilegios | Comercial |
| ManageEngine PAM360 | Gestión de accesos privilegiados | Comercial |
| WALLIX | Acceso privilegiado y trazabilidad | Comercial |
| HashiCorp Vault | Gestión de secretos | Comercial y opciones de código fuente |
| Teleport | Acceso seguro a infraestructura | Community y ediciones comerciales |
La elección dependerá del problema que se quiera resolver. Una herramienta de gestión de secretos no cubre necesariamente las mismas necesidades que una plataforma PAM.
9. Cómo implementar una estrategia PAM correctamente
Adquirir una herramienta PAM no garantiza por sí mismo una infraestructura segura.
La implantación debe comenzar con un análisis de las cuentas, los permisos y los sistemas que necesitan protección.
Una estrategia adecuada puede dividirse en varias fases.
Paso 1. Identificar las cuentas privilegiadas
El primer paso consiste en descubrir todas las cuentas con permisos elevados.
Hay que revisar:
- Administradores de Windows.
- Cuentas root de Linux.
- Administradores de bases de datos.
- Cuentas de servicio.
- Usuarios de dispositivos de red.
- Credenciales cloud.
- Cuentas utilizadas por aplicaciones.
- Claves SSH y certificados.
No basta con revisar las cuentas conocidas. También es necesario localizar credenciales olvidadas y permisos que ya no deberían existir.
En entornos Linux, conocer las herramientas de administración del sistema resulta fundamental. Puedes consultar nuestra guía de los 10 comandos esenciales de Linux para principiantes para comprender mejor las operaciones habituales de administración.
Paso 2. Clasificar los recursos por criticidad
No todos los sistemas tienen el mismo nivel de riesgo.
Una cuenta administrativa de un servidor de pruebas no tiene necesariamente el mismo impacto que una cuenta con acceso a la base de datos principal de una empresa.
Conviene clasificar los recursos según:
- Importancia del servicio.
- Sensibilidad de los datos.
- Nivel de privilegios.
- Exposición a redes externas.
- Impacto de una posible intrusión.
Paso 3. Aplicar el principio de mínimo privilegio
Cada usuario debe disponer únicamente de los permisos necesarios para realizar sus tareas.
Esto implica evitar:
- Administradores locales permanentes.
- Cuentas compartidas sin trazabilidad.
- Accesos innecesarios a producción.
- Permisos excesivos sobre bases de datos.
- Credenciales antiguas sin propietario.
También es recomendable aplicar accesos temporales o Just-in-Time (JIT) cuando la solución y el entorno lo permitan.
Paso 4. Automatizar la rotación de credenciales
Las contraseñas privilegiadas deben gestionarse mediante políticas coherentes con el riesgo de cada cuenta.
La rotación puede activarse periódicamente o después de determinados eventos, como una utilización privilegiada o una sospecha de compromiso.
Es importante comprobar que las aplicaciones y servicios dependientes pueden adaptarse a los cambios de credenciales para evitar interrupciones.
Paso 5. Supervisar las sesiones administrativas
Las conexiones privilegiadas deben poder investigarse posteriormente.
Para ello conviene establecer:
- Registro de conexiones.
- Identificación del usuario.
- Fecha y hora de acceso.
- Sistema de destino.
- Duración de la sesión.
- Evidencias de actividad.
- Alertas ante comportamientos sospechosos.
Los registros deben protegerse frente a modificaciones y conservarse durante el periodo establecido por la política de la organización.
Para mejorar la detección de actividades sospechosas, también pueden utilizarse técnicas de honeypots para detectar y analizar atacantes.
Paso 6. Integrar PAM con el resto de la infraestructura
Una plataforma PAM debe trabajar junto con las herramientas de seguridad existentes.
Entre las integraciones más habituales encontramos:
- Active Directory.
- Microsoft Entra ID.
- LDAP.
- SIEM.
- Sistemas de gestión de incidencias.
- Plataformas cloud.
- Herramientas DevOps.
- Sistemas de monitorización.
La integración facilita centralizar los controles y reducir las tareas manuales.
Paso 7. Diseñar procedimientos de contingencia
La plataforma PAM protege credenciales críticas, por lo que también debe estar preparada para situaciones de emergencia.
Es necesario definir:
- Procedimientos de recuperación.
- Copias de seguridad protegidas.
- Acceso de emergencia o break-glass.
- Cuentas de contingencia controladas.
- Responsables autorizados.
- Auditoría posterior de los accesos extraordinarios.
Un procedimiento de emergencia debe permitir recuperar el control sin convertir las cuentas de contingencia en una puerta trasera permanente.
10. CyberArk, Zero Trust e inteligencia artificial
El modelo tradicional de seguridad se basaba en gran medida en proteger el perímetro de la red.
Sin embargo, las infraestructuras actuales utilizan servicios cloud, aplicaciones distribuidas, dispositivos remotos y procesos automatizados.
Por eso, la identidad se ha convertido en uno de los elementos centrales de las estrategias de seguridad modernas.
El enfoque Zero Trust establece que ningún usuario, dispositivo o servicio debe recibir confianza ilimitada por el simple hecho de encontrarse dentro de una red corporativa.
Cada solicitud de acceso debe evaluarse según la identidad, los permisos, el contexto y las políticas establecidas.
CyberArk e Idira encajan en este enfoque mediante diferentes capacidades:
- Verificación de identidades.
- Reducción de privilegios permanentes.
- Accesos temporales.
- Control de sesiones.
- Protección de credenciales.
- Supervisión de actividad.
- Gestión de identidades de máquinas y agentes.
Protección de agentes de inteligencia artificial
La expansión de los agentes de IA introduce un nuevo reto de seguridad.
Un agente puede ejecutar tareas, consultar bases de datos, utilizar APIs o interactuar con infraestructura empresarial.
Si dispone de permisos excesivos o utiliza credenciales permanentes, un error o una vulnerabilidad puede tener consecuencias importantes.
Por eso, las organizaciones deben aplicar a estos agentes los mismos principios fundamentales de seguridad:
- Identidad individual para cada agente.
- Permisos limitados a las tareas autorizadas.
- Credenciales protegidas.
- Acceso temporal cuando sea posible.
- Registro de las operaciones realizadas.
- Revocación inmediata cuando deje de necesitar acceso.
La evolución hacia plataformas como Idira pretende ampliar la gestión de privilegios a este nuevo escenario.
11. Preguntas frecuentes sobre CyberArk
¿Qué es CyberArk PAM?
CyberArk PAM es una solución empresarial de gestión de accesos privilegiados. Permite proteger credenciales administrativas, controlar conexiones a sistemas críticos, automatizar la rotación de contraseñas y registrar sesiones privilegiadas.
¿CyberArk es gratuito?
CyberArk está orientado principalmente al mercado empresarial y sus soluciones se comercializan mediante licencias y contratos específicos. El precio depende de los módulos, usuarios, recursos protegidos y modelo de despliegue. Es necesario solicitar una oferta comercial para conocer el coste real.
¿CyberArk sirve para proteger servidores Linux?
Sí. CyberArk permite gestionar cuentas privilegiadas de sistemas Unix y Linux, controlar conexiones SSH y aplicar políticas de seguridad. Componentes como PSMP pueden facilitar el acceso SSH controlado y la supervisión de sesiones.
¿Qué diferencia hay entre PAM e IAM?
IAM gestiona las identidades y los accesos generales de una organización. PAM se centra en proteger las cuentas con privilegios elevados y controlar las operaciones administrativas. Ambas tecnologías son complementarias.
¿Qué es CyberArk Digital Vault?
Digital Vault es el repositorio seguro utilizado en la arquitectura tradicional de CyberArk para almacenar credenciales privilegiadas y otros datos sensibles. Su función es proteger la información y controlar quién puede acceder a ella.
¿Qué es CyberArk CPM?
CPM significa Central Policy Manager. Es el componente encargado de gestionar operaciones de mantenimiento de credenciales, como la rotación y verificación automática de contraseñas, según las políticas configuradas.
¿Qué es CyberArk PSM?
PSM significa Privileged Session Manager. Permite controlar las conexiones privilegiadas, actuar como intermediario entre el usuario y el sistema de destino y registrar las sesiones según la configuración.
¿CyberArk e Idira son lo mismo?
Idira es la nueva plataforma de seguridad de identidades presentada por Palo Alto Networks en mayo de 2026 sobre la tecnología y experiencia de CyberArk. La marca y la presentación comercial han evolucionado, pero los clientes existentes pueden continuar utilizando la plataforma.
¿Qué alternativas existen a CyberArk?
Entre las alternativas comerciales destacan BeyondTrust, Delinea, ManageEngine PAM360 y WALLIX. Para necesidades más específicas también pueden utilizarse herramientas como HashiCorp Vault para la gestión de secretos o Teleport para el acceso seguro a infraestructura.
¿CyberArk es adecuado para pequeñas empresas?
Depende de la complejidad de la infraestructura y de los requisitos de seguridad. Una pequeña empresa con pocos servidores puede cubrir inicialmente parte de sus necesidades mediante controles de acceso, gestión segura de credenciales y herramientas más sencillas. CyberArk tiene mayor sentido cuando la cantidad de cuentas privilegiadas, los requisitos de auditoría y la complejidad justifican una plataforma empresarial.
12. Conclusión: ¿merece la pena utilizar CyberArk?
La gestión de accesos privilegiados es una parte fundamental de cualquier estrategia de ciberseguridad empresarial.
Las cuentas administrativas permiten controlar sistemas, modificar configuraciones y acceder a información crítica. Si estas credenciales quedan expuestas, un atacante puede conseguir un nivel de acceso muy superior al de un usuario convencional.
CyberArk ofrece un conjunto de tecnologías maduras para proteger estas cuentas mediante almacenamiento seguro, rotación de credenciales, control de sesiones y auditoría.
Su evolución dentro de Palo Alto Networks y la presentación de Idira reflejan además un cambio importante en el sector: la protección de identidades ya no se limita a los administradores humanos, sino que también debe abarcar aplicaciones, máquinas y agentes de inteligencia artificial.
Sin embargo, no todas las organizaciones necesitan una plataforma de esta complejidad. Antes de elegir una solución conviene analizar el número de cuentas privilegiadas, los recursos que deben protegerse, las integraciones necesarias y el presupuesto disponible.
Lo verdaderamente importante es evitar que las credenciales administrativas permanezcan expuestas, compartidas o fuera de control.
Una infraestructura segura no depende únicamente de quién puede entrar, sino también de qué puede hacer, durante cuánto tiempo y cómo podemos demostrarlo.
Fuentes y documentación técnica
Para ampliar la información y consultar documentación del fabricante:
CyberArk / Idira – Plataforma de seguridad de identidades.
CyberArk – Sitio web y soluciones.
Documentación técnica de CyberArk.
Palo Alto Networks – Adquisición de CyberArk.
NIST – Special Publication 800-53.